Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevOps
Vous vous connectez encore manuellement en SSH aux serveurs pour tirer le code, construire des images et redémarrer les conteneurs à chaque mise à jour ?
Les déploiements manuels font perdre du temps aux développeurs et risquent des interruptions coûteuses dues à des commits non vérifiés. Je suis un ingénieur DevOps certifié AWS spécialisé dans la conception de workflows CI/CD automatisés et fiables utilisant GitHub Actions et GitLab CI/CD. Je crée des pipelines qui testent, construisent et déploient votre code de manière fiable à chaque push.
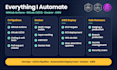
Ce que je construis et automatise :
Pourquoi travailler avec moi ?
Envoyez-moi votre stack technologique avant de commander !
Outils:
Docker
•
GitLab
•
GitHub
Frameworks:
Npm
•
Terraform
Fournisseur de services cloud:
Amazon Web Services
Langage de programmation:
Bash
•
JavaScript
•
Python
•
PowerShell
Expertise:
Migration
•
Débogage
•
Configuration
Traduction automatique
Comment gérez-vous la sécurité des credentials sensibles et des secrets en production ?
Je respecte des normes strictes de sécurité et de moindre privilège. Aucun mot de passe, clé privée ou token API n’est codé en dur dans les fichiers YAML des pipelines. Toutes les valeurs sensibles sont stockées en toute sécurité via GitHub Secrets ou GitLab CI/CD Variables masquées, ou récupérées dynamiquement via AWS IAM OpenID Connect (OIDC).
Pouvez-vous créer des pipelines de déploiement pour des serveurs privés ou d’autres fournisseurs VPS que AWS ?
Oui. Je crée des workflows automatisés qui déploient directement sur AWS (EC2, ECS, S3/CloudFront), DigitalOcean, Hetzner, Linode ou tout serveur Linux dédié privé en utilisant des clés SSH sécurisées, des runners auto-hébergés ou des webhooks.
Supportez-vous les configurations monorepo ou les architectures microservices multi-services ?
Oui. Je configure des filtres de changement de chemin (déclenchement basé sur le chemin) pour que les workflows ne s’exécutent que lorsque certains répertoires de microservices changent. Cela évite de lancer des builds redondants sur des services non affectés, réduisant ainsi considérablement la durée des pipelines et l’utilisation des minutes CI.
Fournirez-vous une documentation sur la façon de modifier ou maintenir le pipeline ?
Oui. Tous les fichiers .github/workflows ou .gitlab-ci.yml sont écrits avec des commentaires clairs expliquant chaque étape de build, variable d’environnement et déclencheur. Vous recevrez une vue d’ensemble opérationnelle pour que votre équipe de développement puisse facilement mettre à jour les étapes ou ajouter de futurs cibles de déploiement.


