Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste en cybersécurité, rapports de pentest et audits de sécurité
Je vais effectuer une enquête complète en informatique légale sur vos preuves numériques. J’utilise des outils de forensic standards comme Autopsy et FTK Imager pour récupérer des fichiers supprimés, analyser des images disque, examiner l’historique du navigateur et extraire des artefacts numériques.
Mes services incluent la récupération de fichiers, l’imagerie disque, la forensic d’emails, la forensic de mémoire, l’analyse de dump hexadécimal et l’analyse de l’historique du navigateur. Je développe également des scripts Python personnalisés et des outils forensic adaptés à votre cas spécifique.
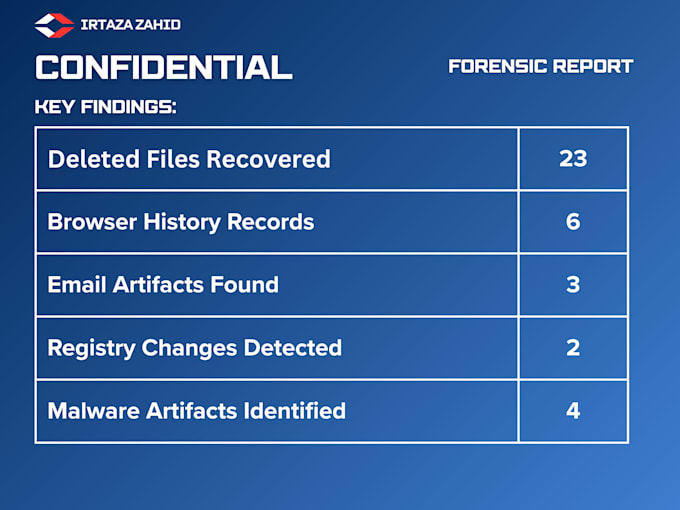
Ce que vous recevrez est un rapport forensic professionnel avec un résumé exécutif, des résultats détaillés, des captures d’écran et une chronologie des preuves. Pour les clients premium, je fournis des rapports prêts pour le tribunal avec une documentation de la chaîne de custody.
Je gère tous les cas avec une confidentialité totale et je suis compatible NDA. Toutes les preuves sont traitées en toute sécurité et supprimées après livraison.
Que vous soyez étudiant ayant besoin d’un rapport forensic pour votre projet, professionnel enquêtant sur un incident ou avocat nécessitant des preuves numériques pour une affaire, je peux vous aider.
Contactez-moi pour discuter de vos besoins en enquête forensic.


Traduction automatique
Q1. Qu'est-ce qui est inclus dans le package Basic ?
Le package de base inclut la récupération de fichiers, l’analyse de données supprimées et un rapport forensic simple avec résultats. Il est idéal pour une récupération rapide de données et des besoins forensic basiques.
Q2. Quelle est la différence entre Standard et Premium ?
Le package Standard comprend une enquête forensic complète utilisant Autopsy et FTK Imager avec un rapport détaillé et des captures d’écran. Le package Premium inclut tout dans Standard plus des scripts Python personnalisés, la forensic de mémoire, la forensic d’emails, l’analyse de dump hexadécimal, et un rapport prêt pour le tribunal avec documentation de la chaîne de custody.
Q3. Avec quels types d’appareils et de données travaillez-vous ?
Je travaille avec des systèmes Windows, des images disque, des dumps de mémoire, des fichiers email, l’historique du navigateur et divers formats de fichiers forensic. Je peux analyser des disques durs, SSD, clés USB et captures de mémoire.
Q4. Mes fichiers et données sont-ils en sécurité et confidentiels ?
Oui. Toutes les données sont traitées avec une confidentialité totale. Je suis compatible NDA et tous les fichiers sont supprimés immédiatement après livraison. Votre vie privée est ma priorité.
Q5. Construisez-vous des outils forensic personnalisés ?
Oui. Le package Premium inclut des scripts Python personnalisés et des outils forensic pour votre cas. J’ai créé des outils comme BitLocker Key Finder, des scripts d’analyse d’évidence, de reporting automatisé, d’analyse de registre, de carving de fichiers et d’analyse de logs. Chaque outil est conçu spécifiquement pour votre cas avec le code source inclus.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222

États-Unis
Thank you!
200 $US-400 $US
Prix
1 jour
Durée
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222
États-Unis
Thank you!
200 $US-400 $US
Prix
1 jour
Durée