Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Développeur web, spécialiste en cybersécurité, expert en SEO : Nithursan
Niveau 1
Répond à certains critères de performance et présente un fort potentiel sur la place de marché.
Très réactif
Connu(e) pour ses réponses exceptionnellement rapides
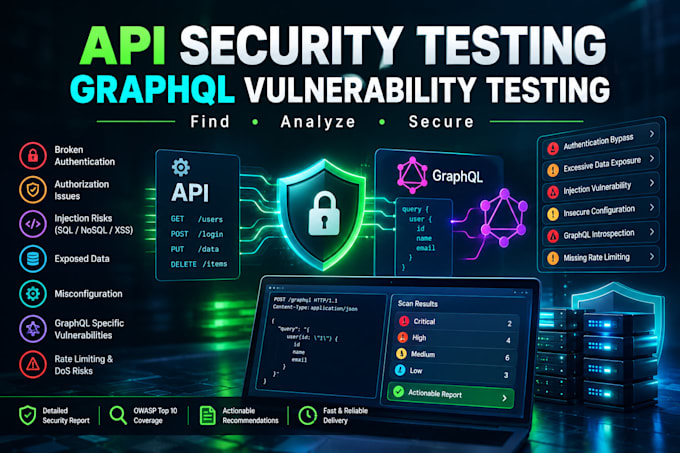
Vos API exposent-elles des données sensibles ? Les scanners automatisés manquent souvent les vulnérabilités critiques à plusieurs étapes qui causent de véritables fuites de données.
Je propose des tests manuels experts en sécurité API et test de pénétration GraphQL pour renforcer votre backend contre les menaces avancées. J'aborde votre infrastructure avec une mentalité de bug-bounty, en trouvant les failles critiques que d'autres négligent.
Mon périmètre de test comprend :
Ce que vous obtenez :
Ne attendez pas une fuite. Contactez-moi avant de commander pour discuter de votre périmètre cible et de votre stack technologique.
Test d'applications:
API
Technologie de développement:
JavaScript
•
Node.js
•
NoSQL
•
Python
•
SQL
Appareil:
PC
•
Mac
•
Linux
•
iPhone
•
Téléphone mobile Android
Traduction automatique
De quoi avez-vous besoin pour commencer le test de pénétration API ?
J'ai besoin de la documentation API (Swagger, OpenAPI ou collection Postman), d'une liste des endpoints cibles, et de crédentiels de test valides avec différents niveaux de privilèges.
Testez-vous spécifiquement GraphQL ?
Oui. GraphQL possède des vecteurs d'attaque uniques. Je teste les fuites d'introspection, les bypass de limite de débit basés sur les alias, le batching malveillant, et les requêtes profondément imbriquées qui causent une surcharge des ressources.
Pourquoi le test manuel est-il meilleur que les scanners automatisés ?
Les scanners automatisés manquent souvent des failles de logique métier et des vulnérabilités complexes de Broken Object Level Authorization (BOLA/IDOR). Les testeurs humains valident les résultats, comprennent la logique métier, et adaptent les chemins d'attaque.
Qu'est-ce qui est inclus dans le livrable final ?
Un rapport complet d'évaluation de vulnérabilités et de test de pénétration (VAPT) contenant des scores de gravité CVSS, des étapes précises de preuve de concept (PoC), et des recommandations de correction.
Pouvez-vous tester mon API en environnement de production ?
Oui, j'utilise des techniques de test contrôlées et non destructives sous contraintes convenues. Cependant, il est fortement recommandé de tester dans un environnement de staging ou QA dédié.
Vérifiez-vous les injections en base de données et les failles côté client ?
Oui. Je teste minutieusement toutes les entrées contrôlables par l'utilisateur pour l'exploitation en base (SQLi/NoSQLi), les bypass complexes de regex XSS, et l'injection GraphQL ciblant les résolveurs sous-jacents.
Fournirez-vous une preuve de concept pour les bugs trouvés ?
Oui. Chaque vulnérabilité identifiée inclut un guide étape par étape de reproduction et des payloads d'exploitation personnalisés pour que votre équipe de développement puisse facilement vérifier la faille.
Testez-vous l'exécution de code à distance (RCE) ?
Oui. Identifier des vulnérabilités critiques comme l'exécution de code à distance est une priorité. J'analyse activement les endpoints pour détecter les chemins d'exécution non autorisés et les failles systémiques au niveau du serveur.
Proposez-vous un re-test après l'application des correctifs ?
Oui. Selon le package choisi, je propose un re-test pour vérifier que les correctifs de sécurité de votre équipe de développement ont bien atténué les vulnérabilités signalées.