Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Analyste en cybersécurité SIEM EDR
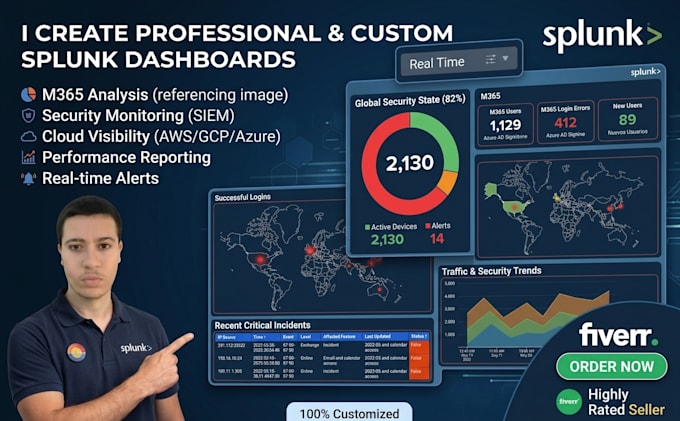
Vous avez besoin d’aide pour créer des tableaux de bord Splunk clairs, rédiger des requêtes SPL complexes ou mettre en place des alertes fiables ? Vous souhaitez comprendre comment fonctionnent vos logs et apprendre SPL plus rapidement ?
Je suis spécialiste en SIEM & Splunk. J’aide mes clients à extraire des insights exploitables de leurs données machine, détecter des anomalies avec des alertes précises, et maîtriser Splunk grâce à des explications claires et des tableaux de bord structurés.
Ce que je propose :
- Tableaux de bord interactifs personnalisés : Des tableaux de bord visuellement attrayants avec filtres dynamiques, menus déroulants, sélecteurs de temps et graphiques adaptés à vos besoins opérationnels ou de sécurité.
- Rédaction et optimisation de requêtes SPL : Création et dépannage de requêtes utilisant des commandes comme stats, eval, rex, lookup, timechart et transaction pour une recherche rapide.
- Alertes et rapports programmés :* Mise en place d’alertes automatisées exploitables avec des seuils précis pour réduire les faux positifs.
- Enquête et analyse de logs : Analyse de vos logs d’événements pour identifier erreurs, menaces de sécurité, baisses de performance ou tendances d’utilisation.
- Formation / accompagnement Splunk & SPL : Sessions étape par étape pour vous apprendre comment fonctionne Splunk, comment naviguer dans l’interface et comment rédiger vos propres requêtes SPL en toute confiance.

Système opérateur:
Windows
•
Linux
•
Ubuntu
