Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Consultant en cybersécurité et ingénierie électrique
Votre site web ou votre application web est-il vraiment sécurisé ?
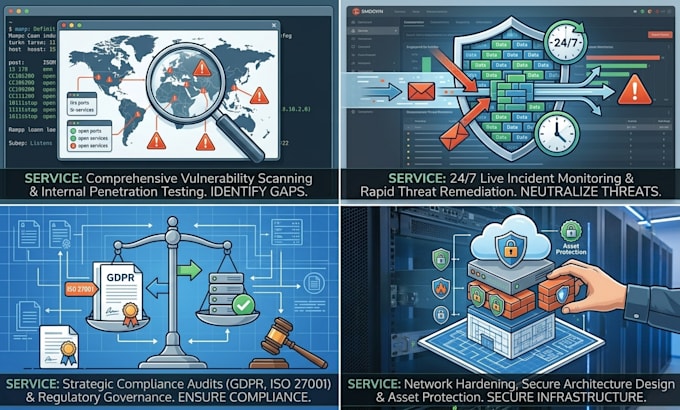
Je propose des tests de sécurité d'applications web et évaluations de vulnérabilités professionnels pour aider à identifier les failles de sécurité avant qu'elles ne deviennent de véritables menaces.
En utilisant Burp Suite, OWASP ZAP et des scanners de vulnérabilités, j’évalue votre application selon des méthodologies de tests de sécurité reconnues dans l’industrie.
Mon service peut inclure :
Tests de sécurité d'applications web
Évaluation de vulnérabilités
Contrôles de sécurité basés sur OWASP
Tests de sécurité manuels
Identification et validation des vulnérabilités
Évaluation des risques et de leur gravité
Rapports de sécurité détaillés
Recommandations pratiques pour la correction
Vous recevrez un rapport clair et exploitable expliquant ce qui a été trouvé, pourquoi c’est important, sa gravité, et comment le résoudre.
Que vous soyez développeur, startup, propriétaire de site ou entreprise, je peux vous aider à mieux comprendre la posture de sécurité de votre application.
Tous les tests sont effectués uniquement sur des systèmes pour lesquels vous avez l’autorisation.
Vous avez une exigence spécifique ? Contactez-moi avant de commander pour que nous puissions définir le périmètre et choisir le bon package pour votre projet.
Système opérateur:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Traduction automatique
De quoi avez-vous besoin de ma part pour commencer l’évaluation de sécurité ?
J’ai besoin de l’URL du site web ou de l’application cible, du périmètre de test convenu, ainsi que de tout identifiant ou accès nécessaire. Vous devez avoir l’autorisation de tester le système cible.
Quels types de tests de sécurité proposez-vous ?
Je propose des tests de sécurité d'applications web, évaluation de vulnérabilités, contrôles manuels et tests basés sur OWASP. Le périmètre exact dépend du package que vous choisissez.
Vais-je recevoir un rapport de sécurité ?
Oui. Vous recevrez un rapport clair décrivant les vulnérabilités identifiées, leur gravité, leur impact potentiel, des preuves si nécessaire, et des recommandations pratiques pour la correction.
Réalisez-vous des tests manuels ou uniquement des scans automatisés ?
Je peux combiner des tests manuels avec des scans automatisés de vulnérabilités. Les tests manuels permettent de valider les résultats et d’identifier des problèmes que les scanners automatisés pourraient manquer.
Pouvez-vous tester un site encore en développement ?
Oui. Les environnements de développement et de staging peuvent être testés, à condition que vous ayez l’autorisation et que l’environnement soit accessible pour les tests.
Pouvez-vous tester les API ou les points d’accès des applications web ?
Oui. Les tests d’API et de points d’accès peuvent être inclus dans le périmètre convenu. Contactez-moi avant de commander si vous avez besoin de tests spécifiques aux API.
Allez-vous corriger les vulnérabilités que je trouve ?
Le service standard se concentre sur l’identification, la validation, le rapport et les conseils de correction. La correction des vulnérabilités ou les modifications de code peuvent être discutées séparément selon le projet.
Que faire si j’ai besoin d’une évaluation de sécurité plus grande ou plus complexe ?
Pas de problème. Si votre projet dépasse le périmètre des packages listés, contactez-moi avant de commander. Je peux examiner vos besoins et vous proposer une offre personnalisée.
L’autorisation est-elle requise pour les tests de sécurité ?
Oui. Je ne réalise des tests de sécurité que sur des systèmes pour lesquels vous avez une autorisation explicite. Je ne teste pas les systèmes tiers sans permission.