Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Responsable de l’architecture
Je conçois des garde-fous avant que AWS ne devienne chaotique.
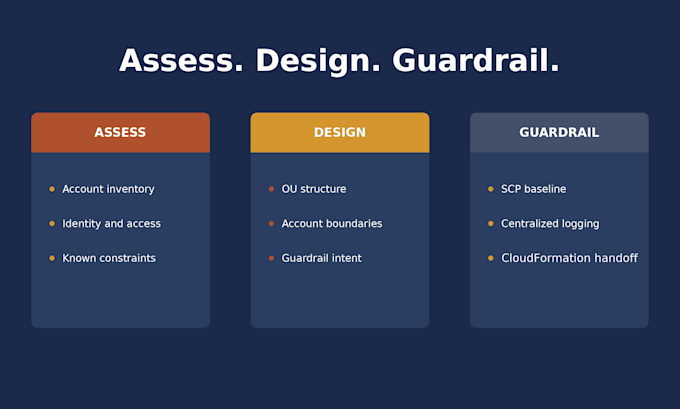
Je vais mettre en place une base pratique multi-compte AWS dans votre propre AWS Organization, en utilisant le niveau de fonctionnalité qui correspond à vos besoins.
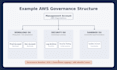
Basique - fondation AWS Organizations : cycle de vie des comptes membres, hiérarchie jusqu’à 3 OUs, facturation consolidée, CloudFormation et scripts exécutables, plus documentation.
Standard - Ajoute IAM Identity Center (SSO), accès avec le moins de privilèges, ensembles de permissions et affectations de comptes, ainsi que des SCP au niveau des OU.
Premium - Ajoute une zone d’atterrissage AWS Control Tower, des contrôles sélectionnés et Account Factory pour une organisation nouvelle ou approuvée selon l’éligibilité.
Chaque package inclut la configuration et la documentation. Les packages Standard et Premium incluent l’installation, un environnement sécurisé et la transmission.
Portée : le travail reste dans votre AWS Organization. Je n’ai jamais besoin de credentials root. La mise en réseau inter-comptes et la certification de conformité formelle sont exclues. Control Tower est réservé au niveau Premium et soumis à une évaluation d’éligibilité. Des OUs supplémentaires peuvent être ajoutés via l’option extra.
Les prix supposent pas plus de 10 comptes membres existants. Les grandes structures, la remédiation en masse ou les exceptions spécifiques à un compte nécessitent une portée personnalisée.

Fournisseur de services cloud:
Amazon Web Services
Expertise:
Développement
•
Configuration
Traduction automatique
Avez-vous besoin d’un accès root à mon AWS Organization ?
Non. J’utilise l’accès fédéré ou SSO avec le principe du moindre privilège lorsque c’est possible, avec un rôle IAM limité en cas de besoin.
S’agit-il d’un audit de conformité officiel ?
Non. Il s’agit d’une configuration de gouvernance au niveau de l’architecture, pas d’un audit ou d’une certification SOC 2, HIPAA, PCI ou autre officiel.
Quel outil d’infrastructure-as-code utilisez-vous ?
J’utilise AWS CloudFormation ainsi que des scripts d’automatisation exécutables lorsque le workflow de configuration AWS le nécessite.
Le réseau inter-comptes est-il inclus ?
Non. Ce service couvre la structure de l’organisation, l’identité, les garde-fous et la gouvernance centralisée. Le réseau peut être défini séparément.
AWS Control Tower est-il inclus ?
Le niveau Premium inclut une zone d’atterrissage AWS Control Tower, des contrôles sélectionnés et Account Factory pour une organisation nouvelle ou approuvée selon l’éligibilité.
IAM Identity Center (SSO) est-il inclus ?
Oui, dans les packages Standard et Premium. Je configure le modèle d’accès convenu, les ensembles de permissions et les affectations de comptes.