Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
AIOps, logiciel, automatisations
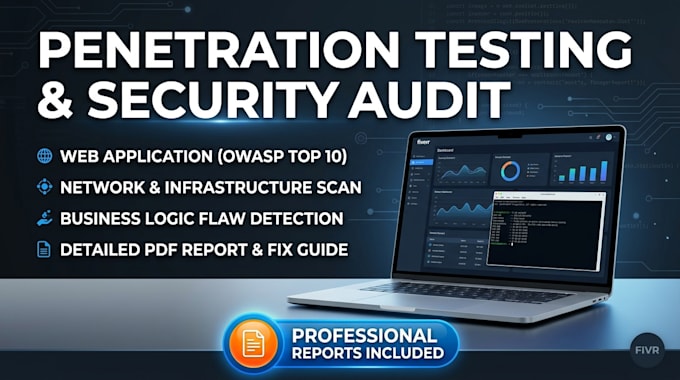
Votre site web, votre application ou votre réseau présentent-ils des vulnérabilités face aux menaces informatiques ? Protégez vos actifs numériques avant que les attaquants n'en profitent. Je propose des tests d'intrusion professionnels, des évaluations de vulnérabilités et des audits de qualité pour les applications web et les infrastructures réseau.
Conformément aux normes du secteur (OWASP Top 10), j’identifie les failles de sécurité, les bugs opérationnels et les goulets d’étranglement de performance, en fournissant à votre équipe des mesures claires pour les corriger rapidement.
Ce que je teste :
Ce que vous obtenez :
Test éthique, confidentiel et pleinement conforme. Veuillez me contacter avant de commander pour des portées personnalisées ou des détails de cible. (Nécessite l’autorisation du propriétaire de la cible)
Test d'applications:
Site Internet
Technologie de développement:
Django
•
Node.js
•
Python
•
SQL
•
Swift
Appareil:
Mac
•
Linux
Traduction automatique
Nécessite-t-on une autorisation avant d’effectuer un test d’intrusion ?
Oui. Je mène strictement des tests d’intrusion éthiques. Je demande la confirmation que vous possédez le site le réseau ciblé ou une autorisation écrite explicite du propriétaire avant le démarrage de tout test.
Le test d’intrusion entraînera-t-il une indisponibilité de mon site web ou de mon serveur en production ?
Non. Ma méthodologie de test est non destructive et sûre pour les environnements de production. Je réalise des tests contrôlés et peux coordonner des créneaux spécifiques si vous préférez tester en dehors des heures de pointe.
Quelle est la différence entre une analyse automatisée et un pentest manuel ?
Les analyses automatisées identifient rapidement les vulnérabilités connues des logiciels à l’aide d’outils. Un pentest manuel va plus loin : je simule des techniques de pirates du monde réel pour découvrir des failles de logique métier, des bugs complexes de contrôle d’accès et des chemins d’exploitation en chaîne que les scanners manquent.
Pouvez-vous retester mon système après que mon équipe de développement ait corrigé les problèmes ?
Oui ! Un retest gratuit est inclus dans le package Premium pour vérifier que les correctifs apportés par votre développeur corrige bien les vulnérabilités. Des retests peuvent également être ajoutés en tant que supplément de service.
Mes données d’entreprise et les informations de test resteront-elles confidentielles ?
Bien sûr. Tous les détails du projet, les données cibles et les résultats du rapport restent strictement confidentiels. Je suis également prêt à signer un accord de non-divulgation (NDA) avant de recevoir les détails d’accès.
