Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Contrôles de sécurité des sites web, évaluations des risques et conformité, CISM
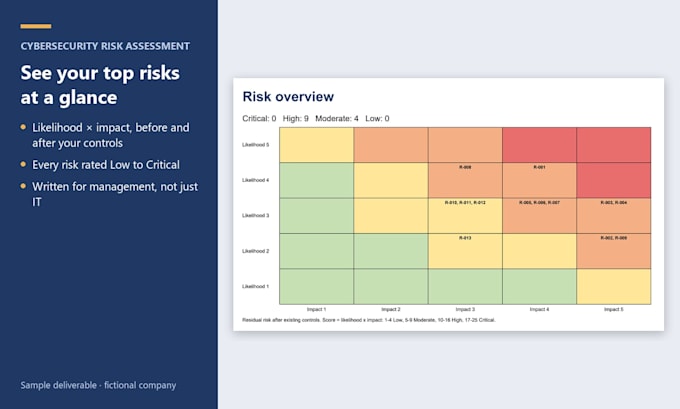
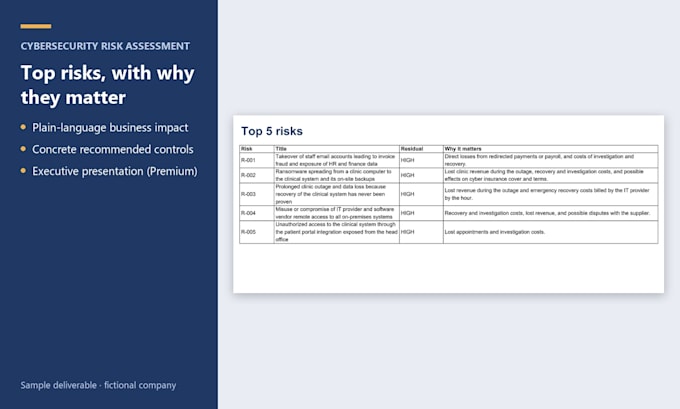
Un client envoie un questionnaire de sécurité, votre renouvellement d’assurance cyber vous demande comment vous gérez les risques, ou votre conseil d’administration veut savoir où vous en êtes. Je vous fournis une évaluation des risques datée et priorisée qui répond à ces questions, élaborée à partir des informations et documents que vous partagez.
Ce que vous obtenez :
Comment cela fonctionne :
Conçu pour les petites et moyennes entreprises, les cliniques, les fintechs et les équipes SaaS. Je n’effectue jamais de scanning ni de connexion à vos systèmes.
Il ne s’agit pas d’un test d’intrusion, d’une certification ou d’une opinion juridique.
Type d'entreprise:
Startups
•
PME
Industrie:
Cyber Sécurité
•
Services financiers
•
Logiciel
Traduction automatique
Effectuez-vous des tests ou des scans de nos systèmes ?
Non. L’évaluation se base sur les informations et les éléments fournis. Je ne scanne pas, ne teste pas et ne me connecte pas à vos systèmes. Si un test d’intrusion peut être utile, le rapport indique où il apporte la plus grande valeur.
S’agit-il d’une certification ou d’un audit de conformité ?
Non. Il s’agit d’une évaluation des risques. Elle peut vous aider à préparer ISO 27001, SOC 2 ou un questionnaire client, mais elle ne vous certifie pas ni ne déclare une conformité légale.
Et si nous n’avons pas beaucoup de documentation ?
C’est courant. Répondez à ce que vous pouvez. Les informations manquantes sont listées comme un écart de preuve, afin que vous sachiez exactement ce qu’il faut collecter ensuite.
Quelle méthode de risque utilisez-vous ?
Probabilité (1-5) x impact (1-5), notée avant et après vos contrôles existants et évaluée Faible, Modérée, Élevée ou Critique. Si vous disposez d’une méthodologie de risque approuvée, j’utiliserai la vôtre.
Comment vos informations sont-elles traitées ?
Elles sont utilisées uniquement pour votre évaluation. J’utilise des outils assistés par IA (Claude API d’Anthropic) pour analyser vos réponses et je passe en revue tous les résultats moi-même. Veuillez ne pas envoyer de mots de passe ou de clés, et exclure les données personnelles dont l’évaluation n’a pas besoin.
Puis-je voir un échantillon ?
Oui. La galerie montre des pages d’un rapport échantillon pour une société fictive. Contactez-moi pour obtenir le rapport échantillon complet.