Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD

Traduction automatique
Vous avez construit une application avec Lovable, v0, Bolt, Cursor ou ChatGPT — et elle est cassée ? Vous n’êtes pas seul. Le code généré par IA a fière allure, jusqu’à ce qu’un élément cesse de fonctionner : les boutons ne répondent plus, la construction échoue, les API expirent, les mises en page se déforment sur mobile. Et l’IA se contente de corriger ses propres erreurs en boucles.
Je suis le code réel sous-jacent qui est défaillant, et je le répare.
Je suis un développeur d’entreprise et analyste certifié SANS/GIAC (GREM, GCFA, GMON) qui travaille quotidiennement avec des bases de code générées par IA — JavaScript/TypeScript, React, Next.js, Python, Node — et je sais exactement où les applications vibe coded se trompent.
Ce que vous obtenez :
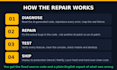
- Diagnostic de chaque erreur, pas seulement du symptôme
- Correctifs réels dans le code source, pas un autre pansement IA
- Console propre, fonctionnalités opérationnelles, builds qui passent
- Un rapport en langage clair sur ce qui était cassé et pourquoi
- Le code source corrigé, à conserver
Je dépanne des systèmes de production pour gagner ma vie. Là où l’IA fait des suppositions, je vérifie. Là où elle empile des correctifs, je restaure une structure propre.
Vous avez une erreur de console, un déploiement bloqué ou une app qui fonctionne presque ? Envoyez-la — je vous dirai ce qui ne va pas avant que vous commandiez.
SANS Certified Malware Analyst Forensic Expert
Langues
Traduction automatique
Traduction automatique
Quels outils d’IA supportez-vous ?
Code généré par Lovable, v0, Bolt, Replit, Base44, Cursor et ChatGPT — toute application JavaScript, TypeScript, React, Next.js, Python ou Node. Si elle s’exécute dans un navigateur ou se déploie depuis GitHub, je peux la réparer.
Et si mon application est irréparable ?
Après le diagnostic, je vous dirai honnêtement. La plupart des problèmes sont réparable — et si une reconstruction complète est moins chère qu’un patch, je le dirai avant que vous ne dépensiez le moindre centime.
Signez-vous des NDA ?
Oui. Votre code, vos données et votre idée restent strictement confidentiels.


