Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
IA de production, dirigée par le fondateur, 50 % moins cher que l'agence par construction
Regressops (Résolution du paradoxe de Jevons du codage Vibe)
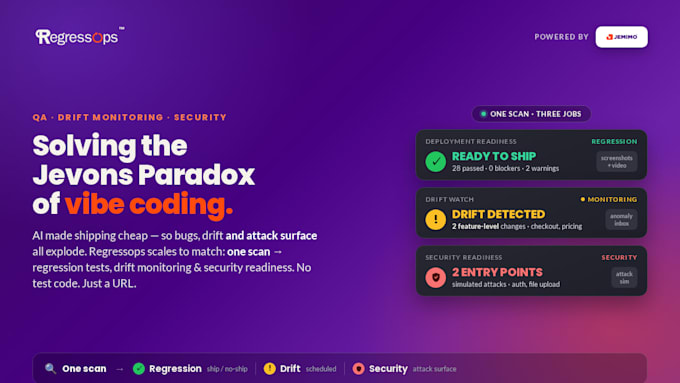
L'IA a rendu l'expédition moins chère, ce qui entraîne une accumulation plus rapide de bugs, de dérives et de surfaces d'attaque que n'importe quelle équipe ne peut vérifier. Regressops suit le rythme : une analyse de votre application web alimente trois tâches.
Les tests de régression explorent votre application, créent un catalogue de tests, l'exécutent et donnent un verdict clair pour ou contre la livraison avec des captures d'écran annotées et des preuves vidéo.
La surveillance des dérives, programmée ou déclenchée, détecte les dérives au niveau de l'application ou des fonctionnalités, affichées dans une boîte de réception d'anomalies.
Découverte des points d'entrée pour la préparation à la sécurité, attaques simulées, et verdict clair sur le risque avant la livraison.
Black-box : une simple URL. Aucun code de test à écrire. Aucun accès source nécessaire. Fonctionne derrière des logins avec des identifiants de test.
Pourquoi nous : une pratique d'ingénierie native à l'IA fondée par un ancien responsable du Centre d'excellence Gen-AI de KPMG. Livraison augmentée par l'IA, humains en boucle, sécurité intégrée. 50 % moins cher que les tarifs d'agence par construction, pas par remise.
Dites-nous votre URL de staging et ce que signifie "fonctionner" pour votre application. Nous nous occupons du reste.


Test d'applications:
Application Web
Appareil:
PC
•
Linux
Traduction automatique
Avez-vous besoin d'accès à notre code ou à nos serveurs ?
Non — Regressops fonctionne en black-box contre une URL. Aucun accès source, aucune instrumentation. Pour les pages derrière un login, partagez simplement les identifiants de test.
En quoi cela diffère-t-il de Cypress/Selenium ou de l'embauche d'un testeur QA ?
Ces outils nécessitent que vous (ou une personne embauchée) écriviez et mainteniez des scripts de test. Regressops explore votre application elle-même, propose les tests, et les exécute indéfiniment — pas besoin d'écrire des tests, ni de coûts horaires pour le test.
Peut-il tester des flux derrière une connexion ?
Oui. Fournissez des identifiants de test et il gère les parcours authentifiés — tableaux de bord, paiement, pages de compte, et plus encore.
Le test de sécurité est-il sûr ? Va-t-il casser mon site ?
Les vérifications passives (en-têtes, données exposées, lacunes d'authentification) sont toujours non destructives. Les attaques actives ou simulées ne s'exécutent que sur une URL de staging et uniquement avec votre autorisation explicite — jamais contre la production sans validation.
Effectuez-vous des tests de charge ou de stress ?
Nous rapportons des observations sur la performance des pages, mais nous ne faisons pas de tests de charge ou de stress (simulation de milliers d'utilisateurs simultanés) — c'est un autre ensemble d'outils. Demandez-nous, et nous vous orienterons.
Qu'est-ce qu'une "révision" ?
Une révision correspond à une nouvelle exécution des tests affectés avec un rapport mis à jour. Les révisions incluses couvrent les premières re-exécutions ; d'autres re-exécutions sont disponibles en option.
Pouvez-vous surveiller en continu, pas seulement une fois ?
Oui — le package Surveillance Continue connecte Regressops à votre CI/CD et exécute des vérifications programmées de dérives et de sécurité. La surveillance continue est disponible en abonnement mensuel.
De quoi avez-vous besoin pour commencer ?
Votre URL de staging/production, des identifiants de test (si protégés), une brève note sur vos parcours utilisateur critiques, et toute zone problématique connue. Nous prenons le relais à partir de là.