Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Analyste en cybersécurité, Penetration Tester, détection de menaces SOC
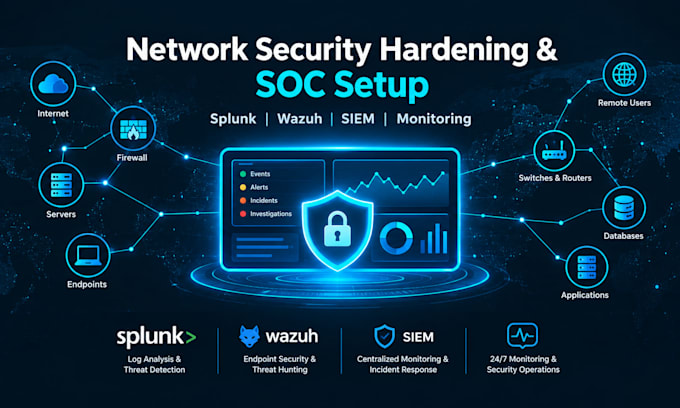
Je vous aiderai à renforcer votre réseau et vos systèmes contre les menaces informatiques et à mettre en place une surveillance continue.
CE QUE VOUS OBTENEZ :
- Évaluation de la sécurité du réseau
- Revue et renforcement de la configuration du pare-feu
- Recommandations pour la gestion des correctifs
- Revue des accès utilisateur (principe du moindre privilège)
- Configuration du SIEM (Splunk / Wazuh)
- Collecte de logs et règles de corrélation
- Configuration d’alertes pour activités suspectes
- Liste de vérification pour le renforcement (PDF)
CE QUE JE PEUX CONFIGURER :
- Splunk Free (collecte de logs, tableaux de bord, alertes)
- Wazuh (SIEM open-source)
- Redirection des logs d’événements Windows
- Collecte syslog Linux
- Alertes de détection de force brute
- Surveillance des échecs de connexion
POURQUOI ME CHOISIR :
- Expérience pratique avec Splunk et Wazuh
- Stage d’analyste SOC avec ateliers pratiques
- Expérience dans la mise en place d’environnements de laboratoire et de pipelines de surveillance
- Documentation claire et transfert de compétences
Veuillez décrire votre environnement (nombre de systèmes, OS, outils actuels) avant de commander.
Construisons ensemble une posture de sécurité plus solide pour votre organisation.