Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Développement informatique
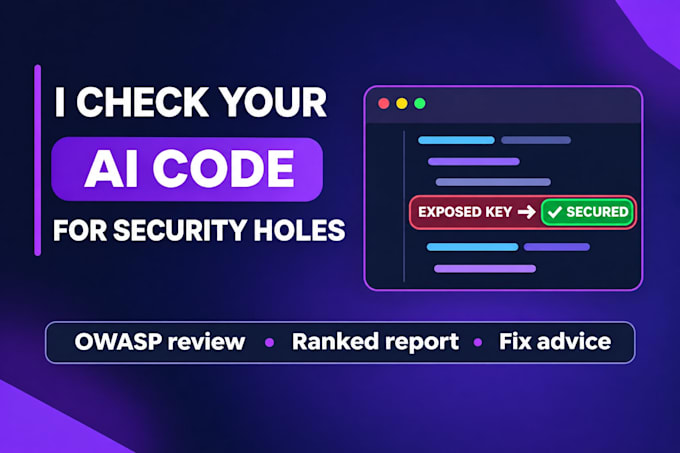
Les outils d'IA écrivent du code qui fonctionne, pas nécessairement du code sûr. Les problèmes courants : clés API laissées dans le frontend, tables de base de données ouvertes, vérifications de connexion manquantes, gestion des entrées faible. Je passe en revue votre application pour ces points et je vous indique ce qu'il faut corriger en premier.
Ce que je vérifie (en me basant sur le Top 10 OWASP) :
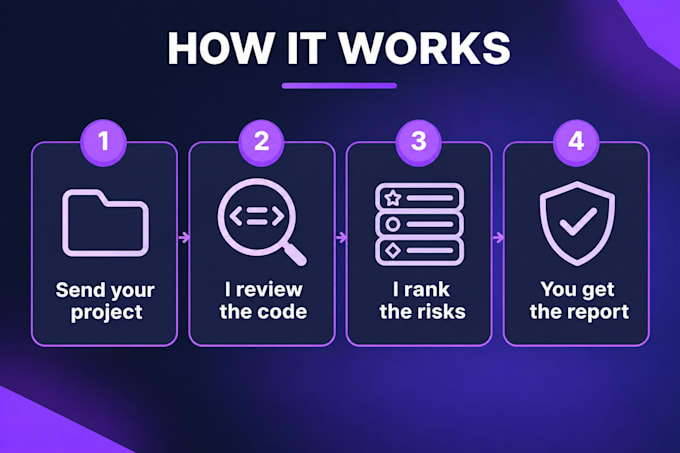
Ce que vous obtenez : un rapport écrit classé par niveau de risque, avec une explication claire et une correction suggérée pour chaque constat. Dans le paquet supérieur, j’applique les corrections convenues.
Il s’agit d’une revue de code et de configuration, et non d’une garantie que l’application est sécurisée. Je ne passe en revue que les applications dont vous êtes propriétaire, et je n’ai jamais besoin de mots de passe de production.
J’utilise des outils assistés par IA dans mon flux de travail et j’examine moi-même tout le code avant la livraison.
Technologie de développement:
Dactylographiés