Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur logiciel I applications iOS, automatisation et sécurité
Votre application iOS laisse-t-elle fuiter des clés, tokens ou données utilisateur ? Je le découvrirai avant que quelqu’un d’autre ne le fasse.
Je suis un développeur iOS suisse qui travaille quotidiennement avec Swift et SwiftUI. J’audite votre application pour détecter de véritables failles de sécurité et je vous remets un rapport clair écrit — langage simple, solutions concrètes.
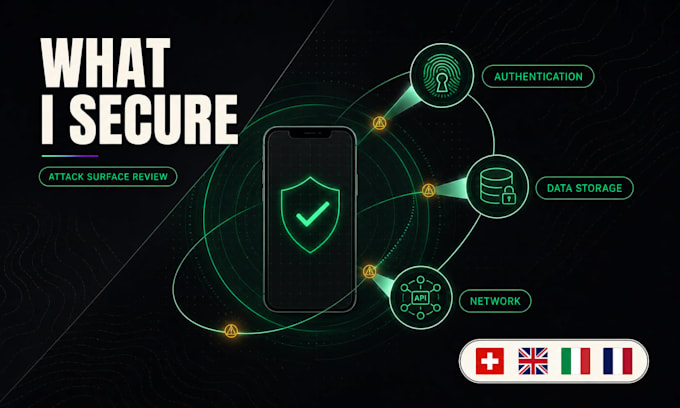
Ce que je vérifie :
Ce que vous obtenez : un rapport écrit avec les découvertes classées par gravité, en commençant par les plus critiques, chacune avec une solution concrète. Standard : je mets en œuvre et vérifie les corrections. Premium : test d’intrusion manuel plus un nouveau test après correction.
Comment ça marche : envoyez-moi votre code (repo, fichier ou zip) et indiquez-moi ce qui vous inquiète.
Je parle allemand, je suis basé en Suisse, dans le fuseau CET. Pas sûr du package dont vous avez besoin ? Contactez-moi d’abord.
Plateforme:
IOS
Type d'appli:
Native
Frameworks:
SwiftUI
Objectif:
Réseaux sociaux
•
Outils de productivité
•
Autre
•
E-Commerce
Langage de programmation:
Objective-C
•
Swift
Outils:
Xcode
Traduction automatique
Que dois-je exactement vous envoyer ?
Votre code Swift ou SwiftUI sous forme de zip, un projet Xcode ou un lien GitHub. Dites-moi ce qui vous préoccupe le plus : architecture, performance, sécurité ou un écran en particulier. Si le dépôt est privé, ajoutez-moi en tant que collaborateur ou envoyez une exportation.
Parlez vous allemand?
Oui. Je suis basé en Suisse et je travaille en allemand, anglais, français et italien. Vous pouvez envoyer votre code et vos questions en allemand, et vous recevrez le rapport d’audit en allemand ou en anglais, selon votre préférence. Même fuseau horaire CET si vous êtes en Europe.
Faites-vous aussi la réparation des problèmes que vous trouvez ?
Oui. La formule Basic concerne l'audit lui-même : je repère, explique et classe les problèmes par gravité. Les formules Standard et Premium incluent la mise en œuvre : je corrige les anomalies dans votre code et vérifie chaque correction. La formule Premium ajoute un retest.
Mon code reste-t-il confidentiel ?
Oui. Je ne partage, ne réutilise ni ne publie jamais votre code. Je suis prêt à signer un NDA avant que vous n’envoyiez quoi que ce soit, et je supprime ma copie locale après livraison sur demande. La Suisse dispose de règles strictes de protection des données, et je travaille selon ces standards.
Quel package correspond à mon projet ?
Basic : audit de sécurité avec un rapport écrit, sans modification du code. Standard : le même audit plus la mise en œuvre et la vérification des corrections. Premium : test d'intrusion manuel de l'application et de l'API, toutes les corrections, renforcement et un retest.