Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Automatisation IA et Créateur d’agents
Vos caches CI accélèrent la compilation. Elles peuvent aussi transmettre vos identifiants à toute personne qui ouvre une pull request.
Si un workflow exécute cargo login, docker login ou npm login, ou écrit un secret dans un dossier que actions/cache sauvegarde, le prochain job qui restaure ce cache récupère le token, y compris les jobs déclenchés par des pull requests externes. Il est facile de passer à côté lors de la revue car les deux parties se trouvent dans des étapes ou fichiers différents.
Ce que vous obtenez :
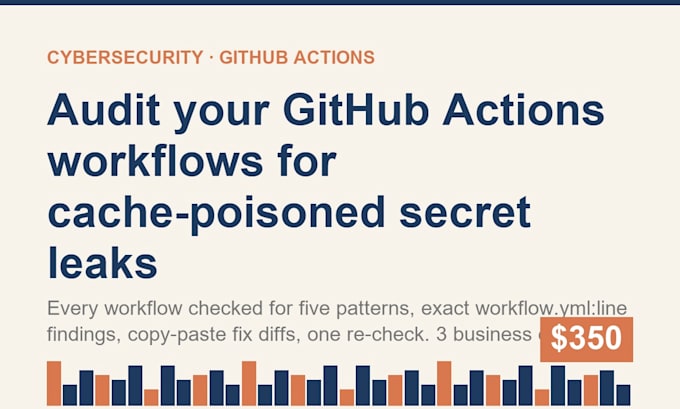
Chaque workflow de votre repo vérifié pour les fichiers de credentials dans les chemins en cache, secrets écrits dans les dossiers en cache, jobs de pull request qui restaurent un cache ou un job privilégié contaminé, et tokens de checkout laissés dans .git/config.
Un tableau de résultats avec le workflow.yml:ligne précis pour chaque problème et pourquoi cela compte.
Une différence de correction à copier-coller pour chaque problème.
Une nouvelle vérification après l’application des corrections.
Ce dont j’ai besoin : accès en lecture au repo, ou une archive zip de .github/workflows. Rien n’est exécuté contre votre infrastructure.
Les workflows réutilisables et actions composites sont examinés manuellement ; le rapport indique lesquels j’ai lus.
Outils:
GitHub
Frameworks:
Npm
Fournisseur de services cloud:
Autres
Langage de programmation:
Bash
•
Python
Expertise:
Débogage
•
Configuration
