Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA

Traduction automatique
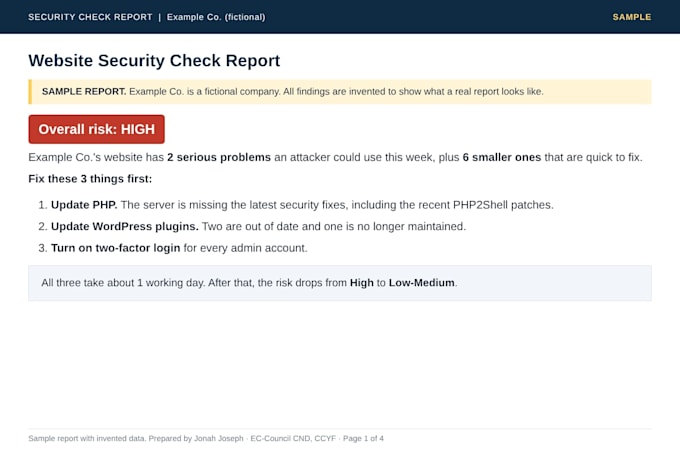
PHP2Shell est une faille PHP critique signalée comme affectant jusqu’à 70 % des sites web. Découvrez si votre site est exposé et obtenez des étapes claires pour verrouiller votre backend.
Je suis ancien responsable sécurité et CISO (certifié EC-Council CND et CCYF). J’examine votre configuration et vous fournis un rapport en langage clair, sans jargon.
CE QUE JE Vérifie
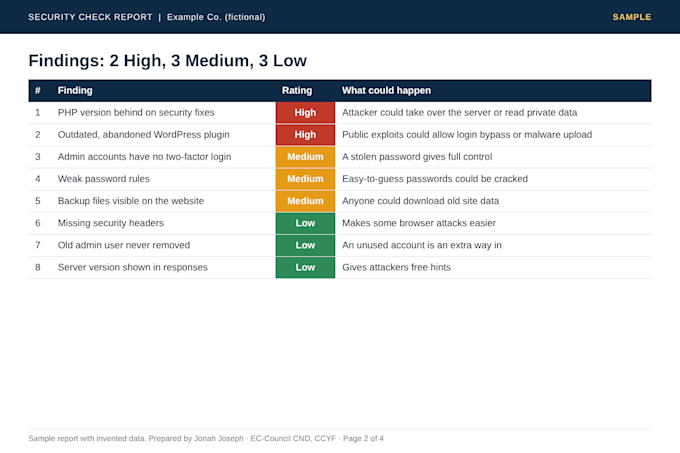
- Version PHP et s’il dispose du correctif officiel PHP2Shell
- Configuration du serveur et de l’hébergement (Apache, PHP-FPM, etc.)
- Renforcement du backend : permissions des fichiers, fichiers exposés et sauvegardes, accès administrateur, protection de la connexion et paramètres du serveur
- WordPress core, plugins et thèmes (si vous utilisez WordPress)
- Signes de activités suspectes
CE QUE VOUS OBTENEZ
- Un rapport clair : exposé ou non exposé
- Une liste de correctifsPriorisée, étape par étape
- Recommandations de renforcement du backend pour votre configuration
- Un court appel pour vous guider pas à pas (Standard et Premium)
CE QUE JE VOUS DEMANDE
Votre adresse de site web et votre autorisation écrite pour le vérifier. Je ne passe en revue que ce que vous autorisez, et je ne lance jamais d’exploits sur votre site en production.
Veuillez me contacter avant de commander si vous n’êtes pas sûr du package qui vous convient.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Cybersecurity Consultant and Website Security Checks
Langues
Traduction automatique
Traduction automatique
1. Est-ce que vous exploitez mon site ?
Non. Je ne fais qu’examiner votre configuration et les versions logicielles, et uniquement avec votre autorisation écrite. Je ne lance jamais d’exploits sur un site en production.
2. Qu’est-ce que PHP2Shell et pourquoi cela m’importe-t-il ?
Il s’agit d’un ensemble de vulnérabilités PHP graves révélées en octobre 2026 qui peuvent permettre à un attaquant d’exécuter du code sur un serveur. Cela affecte la plupart des configurations PHP courantes, donc chaque site PHP doit vérifier sa version et son statut de correctifs.
3. De quoi avez-vous besoin de moi pour commencer ?
Votre adresse de site et votre autorisation écrite pour le vérifier. Pour une vérification plus approfondie, il peut me être demandé des détails d’hébergement ou d’administration. Je ne demanderai jamais de mots de passe en dehors des messages de commande Fiverr.
4. Appliquez-vous aussi les correctifs ?
Mes packages incluent une liste de correctifs priorisée et des indications. Une aide pratique pour appliquer les correctifs est proposée en option supplémentaire. Contactez-moi d’abord afin que je puisse vous en faire un devis adapté à votre configuration.
5. Garantissez-vous que mon site est 100 % sécurisé ?
Personne ne peut le promettre. Vous obtenez une vision claire de ce que j’ai trouvé au moment de la vérification et ce qu’il faut corriger exactement. Contactez-moi avant de commander si vous n’êtes pas sûr du package.