Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Traduction automatique
Vous disposez d’un binaire et d’aucune source: un exécutable hérité que personne ne peut reconstruire, un appareil qui parle un protocole non documenté, un format de fichier que vous devez lire, une bibliothèque dont le comportement ne correspond pas à sa documentation.
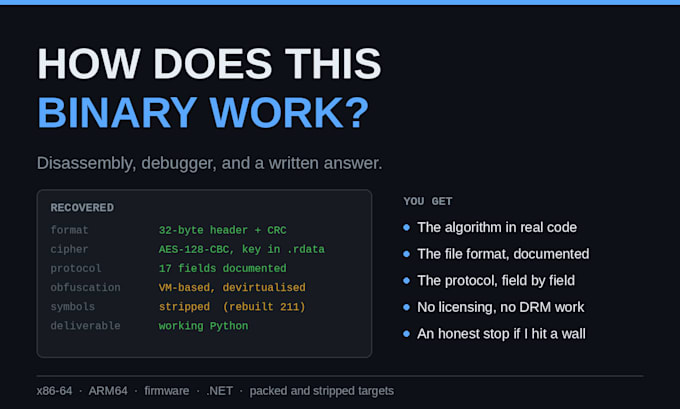
Je le démonte et j’écris comment il fonctionne. Désassemblage statique lorsque cela suffit, et un débogueur en direct lorsque ce n’est pas le cas, car le code obscurci est conçu pour ressembler à quelque chose qu’il n’est pas lorsqu’il est lu statiquement. J’ai désvérifié un obfuscateur basé sur une VM à la main après qu’une exécution symbolique automatisée a échoué sur son mélange booléen-arithmétique, et j’ai retrouvé des algorithmes à partir de binaires ARM64 et x86-64 dépouillés.
Vous obtenez la réponse sous une forme exploitable: l’algorithme en pseudocode ou en Python fonctionnel, le format de fichier en une structure documentée, le protocole sous forme de tableau champ par champ. Pas une capture d’écran d’un désassembleur.
Aspects légaux d’abord: je travaille uniquement sur des binaires que vous possédez, avez écrits ou êtes autorisé à analyser, et je vous demanderai lesquels. Je ne contourne pas les licences ni les DRM, et je ne touche à rien conçu pour échapper à la détection.
Dites-moi quel est le binaire et quelle question vous souhaitez voir répondue.
WordPress plugin security reviewer
Langues
Traduction automatique
Traduction automatique
Pouvez-vous craquer ou corriger une vérification de licence ?
Non. Je ne travaille pas sur les licences, DRM ou antipiratage, quel que soit le propriétaire du binaire. Tout le reste concernant un binaire qui vous appartient est libre d’accès.
C’est empaqueté ou protégé. Est-ce un supplément ?
C’est le package Premium. Indiquez-moi le protecteur si vous le connaissez; sinon, envoyez le binaire et je vous dirai ce que c’est avant que vous passiez commande.
Pouvez-vous faire du firmware ?
Souvent oui. Envoyez l’image et je vous dirai si le système de fichiers et l’architecture sont compatibles avec mon travail avant que vous ne payiez. Je préfère refuser plutôt que d’accepter votre argent et découvrir plus tard.
Et si vous ne pouvez pas répondre à la question ?
Vous obtenez tout ce que j’ai cartographié et une déclaration honnête de là où cela s’arrête et pourquoi, et je rembourse la différence entre cela et le package. Je n’ai jamais prétendu qu’une impasse était une découverte et je ne vais pas commencer.
