Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Revue de code sécurisée et correction des vulnérabilités
Je détecte et corrige les bugs de sécurité réels dans les applications web, API et plugins WordPress, et je vous remets un rapport clair avec des correctifs fonctionnels, pas un PDF effrayant auquel vous ne pouvez pas agir.
Ce que vous obtenez : chaque vulnérabilité avec sa localisation précise, la raison pour laquelle elle est exploitable, et comment la corriger, puis la correction elle-même sous forme de patch ou de pull request qui compile et passe vos tests.
Je me concentre sur les bugs qui comptent vraiment : contrôle d’accès et autorisation défaillants, injection, SSRF, paramètres par défaut non sécurisés et risques liés aux dépendances. Mon travail en sécurité open-source est public sur research.itsjustin.me.
Ceci est réservé à la sécurité défensive autorisée. Je révise du code que vous possédez ou pour lequel vous avez une autorisation claire. Je n’attaque pas de systèmes en production ni de cibles tierces.
Contactez-moi d’abord avec votre stack et une estimation de la taille de votre code, et je vous dirai honnêtement quel package convient et ce que je peux m’engager à faire.

Technologie de développement:
JavaScript
Traduction automatique
Testez-vous sur mon site en production ?
Non. Je réalise une revue statique de votre code source et je fournis des correctifs. Tout test dynamique n’est effectué que si vous l’autorisez par écrit et si c’est votre propre système.
Qu'est-ce que j'obtiens à la fin ?
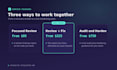
Un rapport de vulnérabilités avec leur localisation précise et leur gravité, ainsi que des correctifs sous forme de patch ou de pull request qui compilent et passent vos tests, dans les packages Review and Fix et Audit and Harden.
Quelles langues et stacks couvrez-vous ?
JavaScript et TypeScript, Python, PHP et WordPress, et Go.
Allez-vous signer un accord de confidentialité ?
Oui, sur demande.


