Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur frontend, révision de la base de code pour les apps IA
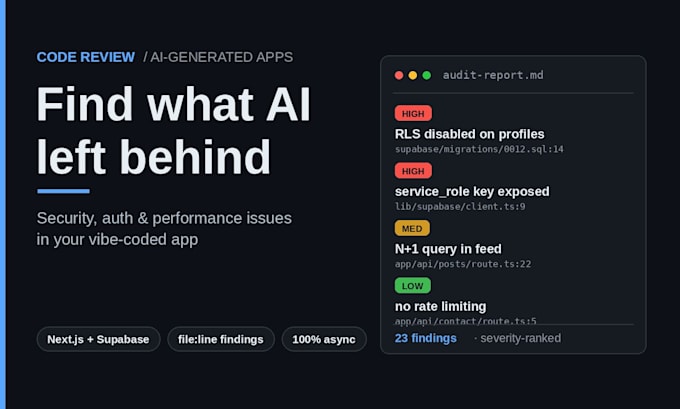
Vous avez développé une application avec Lovable, Bolt, Cursor ou Replit ? L’IA écrit du code qui s’exécute et du code qui fuit. 45 % du code généré par l’IA échoue au test OWASP Top 10 (Veracode).
Je passe en revue votre base de code et vous remets un rapport classé par gravité : chaque constat avec le fichier et la ligne exacts, ce qui ne va pas et comment le corriger. L’offre Standard et Premium incluent également une courte vidéo de capture d’écran présentant les principaux problèmes.
Aucun appel. Aucun accès à la production. Vous donnez un accès en lecture seule au dépôt (ou vous exécutez le scanner vous-même et m’envoyez le résultat), et vous fusionnez chaque correctif vous-même.
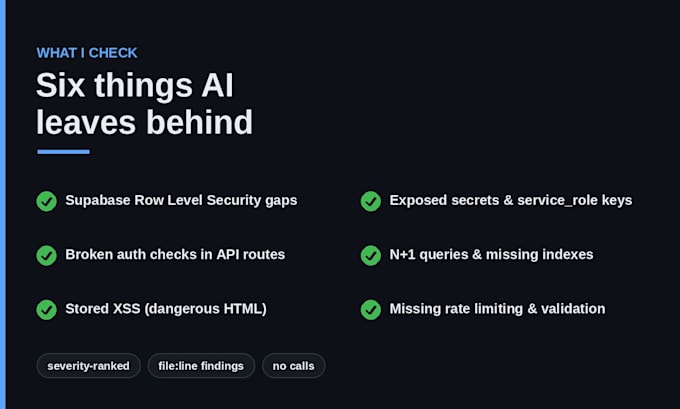
Ce que je vérifie (conçu pour Next.js + Supabase) :
Chaque constat pointe vers un fichier et une ligne précis que vous pouvez vérifier vous-même.
Technologie de développement:
Dactylographiés