Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Testeur de pénétration d'applications web et spécialiste en sécurité API
Êtes-vous sûr que votre application web est entièrement sécurisée contre les cyberattaques du monde réel ?
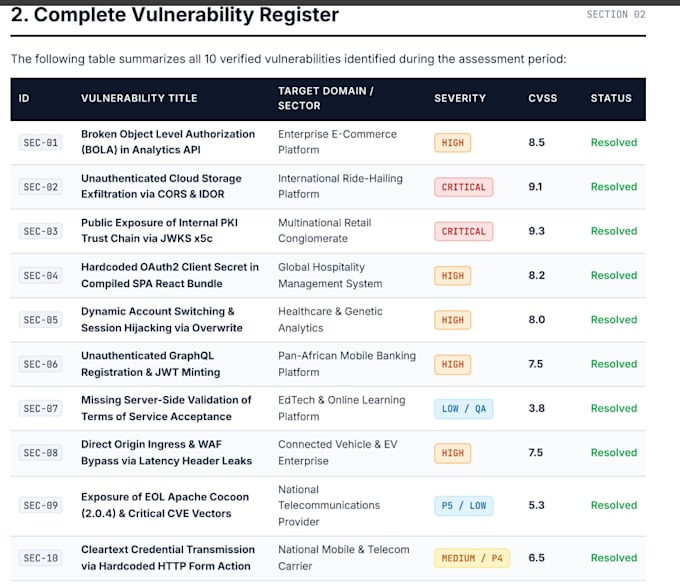
Les scanners automatisés manquent souvent des failles critiques de logique métier et des contrôles d'accès défectueux. Avec une solide expérience en ingénierie dans le développement d'applications web full-stack, je réalise des tests d'intrusion manuels approfondis pour identifier les vulnérabilités avant que des attaquants malveillants ne puissent en profiter.
Ce que je vais tester (OWASP Top 10 et au-delà) :
Contrôle d'accès défectueux et IDOR (BOLA)
Injection SQL et injection de commandes
Cross-Site Scripting (XSS) et CSRF
Contournement de l'authentification et de la gestion de session
Mauvaise configuration de sécurité et exposition de données sensibles
Erreurs de logique métier et vulnérabilités des API REST
Livrables :
Rapport d'audit de sécurité PDF complet et professionnel
Résumé exécutif pour la direction
Description technique détaillée avec étapes de reproduction (PoC)
Recommandations claires et faciles à comprendre pour les développeurs
Portée et éthique :
Je réalise uniquement des évaluations de sécurité autorisées. Veuillez vous assurer que vous possédez ou avez une autorisation explicite pour tester le système cible.


Plateforme d'essai:
Test de site Web
Appareil:
PC
•
Téléphone mobile Android
Traduction automatique
De quoi avez-vous besoin de ma part pour commencer les tests ?
J'ai besoin de l'URL cible, de la portée de l'évaluation et des comptes/identifiants de test (si vous testez des rôles utilisateur authentifiés). Vous devez également confirmer que vous avez la permission d'autoriser le test.
Le test d'intrusion perturbera-t-il mon site web ou mes services en ligne ?
Non. Je réalise des tests manuels sûrs et contrôlés sans attaques de déni de service (DoS) agressives, garantissant que votre environnement de production ou de staging reste stable et opérationnel.