Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
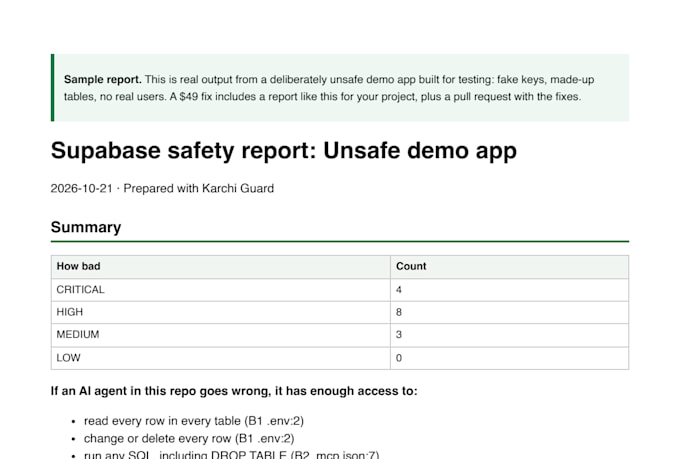
Les applications construites rapidement avec Lovable, Bolt, Cursor ou Claude Code présentent souvent des fuites de données Supabase : tables avec le RLS désactivé, des politiques qui permettent à tout utilisateur connecté de lire chaque ligne, des clés de service dans le frontend et des agents IA qui peuvent supprimer des tables.
Je les repère et les corrige pour vous.
Ce que je fais :
Vous obtenez : le rapport, la pull request et un résultat avant/après.
Je ne vous dirai pas que votre application est « à 100 % sécurisée ». Je vous indique exactement ce qui a été vérifié et ce qui n’a pas été vérifié.
Projet plus conséquent (plus de 15 tables) ? Contactez-moi avant de commander.
Supabase security and Python developer
Langues
Traduction automatique
Traduction automatique
Avez-vous besoin de mon mot de passe ou de mes clés Supabase ?
Non. Je travaille uniquement sur votre code et votre schéma. Si je trouve une clé exposée, je vous indique comment la faire tourner dans votre propre tableau de bord.
Allez-vous modifier ma base de données en production ?
Non. Vous obtenez une pull request. Vous la révisez, vous la fusionnez et vous appliquez vous-même la migration.
Mon application a été construite avec Lovable. Est-ce que cela fonctionne ?
Oui, tant que le projet utilise Supabase et que vous pouvez partager le code (Lovable peut se synchroniser avec GitHub).
Mon application affiche « permission denied for table » depuis le 30 octobre. Pouvez-vous corriger cela ?
Oui. C’est la nouvelle règle de Supabase pour les nouvelles tables. J’ajoute les grants avec le RLS et une politique d’owner pour que la correction ne rende pas vos données accessibles à tous.
Et si vous ne trouvez rien ?
Vous recevez toujours le rapport montrant ce qui a été vérifié. C’est une preuve utile pour vous.