Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Architecte sécurité : Microsoft Sentinel, KQL, SOAR et agents IA
Niveau 1
Répond à certains critères de performance et présente un fort potentiel sur la place de marché.
Sentinel est activé mais submergé par des alertes bruyantes ? Ou vous démarrez et vous souhaitez que cela soit bien fait dès la première fois ?
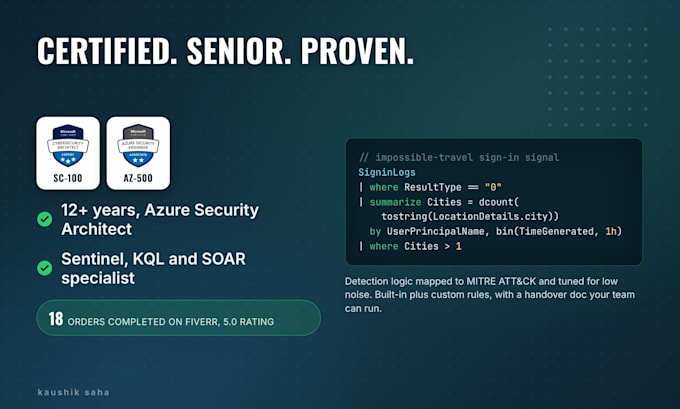
Je suis Kaushik, Architecte sécurité Azure avec plus de 12 ans d’expérience en cybersécurité. Je détiens les certifications SC-100 et AZ-500. Je construis Microsoft Sentinel comme le SOC opérationnel en a besoin.
Ce que vous obtenez
À qui cela s’adresse
Entreprises et MSSP qui configurent Sentinel, ou équipes disposant d’un workspace nécessitant un ajustement. Compatible avec Defender XDR et le portail Defender unifié.
Envoyez-moi votre périmètre avant de commander. Je confirmerai le bon package ou proposerai une offre personnalisée pour des travaux plus importants.
Fournisseur de services cloud:
microsoft azure
Ressource du cloud computing:
Groupes de sécurité
•
Autres
Traduction automatique
Mon Sentinel est déjà en fonctionnement mais bruyant. Pouvez-vous l’optimiser ?
Oui. J’examine vos règles d’analyse, identifie celles qui génèrent des faux positifs, ajuste le KQL et les seuils, et ajoute des règles d’automatisation afin que les analystes voient de vrais incidents. Envoyez-moi vos règles les plus bruyantes et vos sources de données et je confirmerai l’étendue.
Ce qui est inclus dans chaque pack de service ?
Basique : Sentinel déployé, 3 sources de données connectées, 10 règles intégrées activées. Standard : ajoute des règles KQL personnalisées, configuration de la rétention et un workbook. Premium : la solution complète avec des playbooks SOAR, mapping MITRE ATT&CK et optimisation des coûts.
De quoi avez-vous besoin de ma part pour commencer ?
L’accès à votre environnement Azure, la liste des sources de données à connecter et vos objectifs : détection des menaces, conformité, coût ou automatisation. Avec cela, je peux confirmer le périmètre avant que vous passiez commande.
Offrez-vous un support post-déploiement ?
Oui. Après la livraison, j’aide à la gestion de Microsoft Sentinel, au dépannage et au maintien d’un fonctionnement fluide de vos opérations de sécurité. Un support supplémentaire ou une formation d’équipe peut être organisé sur demande.
Un forfait peut-il être adapté à votre environnement ?
Oui. Chaque configuration est adaptée à votre taille, à votre utilisation du cloud et à votre modèle de menace. Si votre périmètre ne correspond pas à un forfait, envoyez-moi un message et je vous proposerai une offre personnalisée en fonction du travail réel.
Pouvez-vous connecter des sources de données non-Microsoft ?
Oui. Syslog, Common Event Format (CEF) et sources personnalisées, ainsi que des connecteurs Microsoft tels qu’Entra ID, Defender et Microsoft 365.
Pouvez-vous créer des playbooks pour une réponse automatisée ?
Oui. Je conçois des playbooks Logic Apps qui automatisent les étapes d’enquête et de remédiation. Les playbooks font partie de l’offre Premium. Si les playbooks suffisent à vos besoins, envoyez-moi un message pour une offre personnalisée.
Voulez-vous me guider à travers les tableaux de bord et les règles ?
Oui. L’offre Premium comprend la documentation et une session de démonstration en direct couvrant les tableaux de bord et les règles.