Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
PNPT Testeur de pénétration, sécurité web, API et Active Directory
Vous craignez que votre application web ou API présente des vulnérabilités exploitables par des attaquants ? Je la teste comme un vrai attaquant et je vous fournis un rapport clair et exploitable.
Je suis un ingénieur en VAPT pratique et formateur en cybersécurité, certifié PNPT et PJPT.
CE QUE JE TESTE :
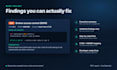
CE QUE VOUS RECEVEZ :
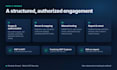
COMMENT ÇA FONCTIONNE :
Consultez l’échantillon de rapport dans la galerie pour vérifier la qualité avant de commander.
Les tests sont non destructifs et effectués uniquement sur des actifs que vous possédez ou pour lesquels vous avez l’autorisation. Contactez-moi d’abord pour confirmer le périmètre et le calendrier.

Test d'applications:
Application Web
Technologie de développement:
JavaScript
•
Node.js
•
PHP
•
Python
•
React
Appareil:
PC
•
Linux
Traduction automatique
De quoi avez-vous besoin pour commencer ?
URL(s) cible, autorisation écrite pour effectuer le test, une liste en scope et hors scope, identifiants de compte de test, et votre fenêtre de test préférée.
Les tests vont-ils casser mon site web ?
Les tests sont non destructifs par défaut. Un environnement de staging est préféré, et tout test à risque élevé n'est effectué qu'avec votre approbation.
Que comprend le rapport ?
Chaque découverte avec la gravité CVSS, une preuve de concept, les points de terminaison affectés, et une étape par étape pour la remédiation. La version premium inclut un résumé exécutif pour la direction.
Proposez-vous un retest ?
La version premium comprend un retest gratuit après la correction. Pour Basic et Standard, un retest peut être ajouté en option.
Signerez-vous un NDA et garderez-vous mes données confidentielles ?
Oui. Je signe des NDA sur demande. Toutes les découvertes et données du client restent confidentielles et sont supprimées après livraison. Je ne réalise des tests qu'avec une autorisation écrite.
Quels outils et méthodologie utilisez-vous ?
Je suis la OWASP Web Security Testing Guide et OWASP Top 10. Les outils incluent Burp Suite, ffuf, Nuclei et sqlmap, mais chaque détection est confirmée manuellement avant d’être intégrée au rapport.
Le rapport peut-il aider pour SOC 2, ISO 27001 ou les évaluations de sécurité des clients ?
Oui. Le rapport peut servir de preuve d’un test de pénétration indépendant pour les audits et les questionnaires de sécurité des fournisseurs. Il s’agit d’un test technique, pas d’un audit de conformité ou d’une certification officielle.


