Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr


Traduction automatique
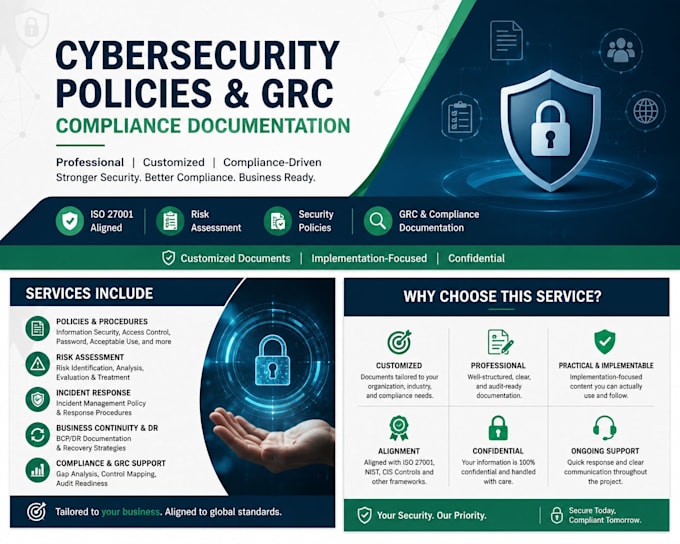
Vous avez besoin de politiques de cybersécurité claires et professionnelles et de documents GRC pour votre organisation ?
Je fournis une documentation sur la sécurité de l information et la conformité adaptée à vos exigences métier et aux cadres de sécurité applicables.
Services que je peux proposer :
Ce à quoi vous pouvez vous attendre :
Chaque organisation a des exigences de conformité différentes, le périmètre peut donc être adapté à vos besoins spécifiques.
Veuillez me contacter avant de commander si vous avez besoin de plusieurs politiques, d’un cadre réglementaire spécifique ou d’une évaluation de conformité personnalisée.
Cyber Security Analyst
Langues
Traduction automatique
Traduction automatique
Quels documents de cybersécurité pouvez-vous créer ?
Je peux créer des politiques et procédures de sécurité de l’information, des évaluations des risques, des registres de risques, des documents de réponse aux incidents, des politiques de contrôle d’accès, des documents BCP/DR et d’autres documents GRC et de conformité en fonction de vos exigences.
Pouvez-vous créer une documentation alignée sur ISO 27001 ?
Oui. Je peux développer ou examiner une documentation conforme aux exigences et contrôles pertinents d’ISO 27001. Veuillez communiquer l’étendue requise et la documentation existante, si disponible.
Les documents seront-ils personnalisés pour mon organisation ?
Oui. Les documents peuvent être personnalisés en fonction de votre organisation, de votre secteur, de la portée, des processus existants et des exigences de conformité. Je n’utilise pas une approche universelle pour le livrable final.
De quelles informations avez-vous besoin avant de commencer ?
Veuillez fournir le nom du document ou de la politique requis, le type d’organisation, le cadre ou la réglementation applicable, la portée et tout document existant ou exigence spécifique que vous souhaitez intégrer
Garantissez-vous une certification ou une approbation réglementaire ?
Non. Je fournis une documentation professionnelle et un soutien à la conformité conformes aux exigences convenues. La certification finale ou l’approbation réglementaire dépend de l’organisme de certification, de l’auditeur ou de l’autorité réglementaire concernés.
