Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
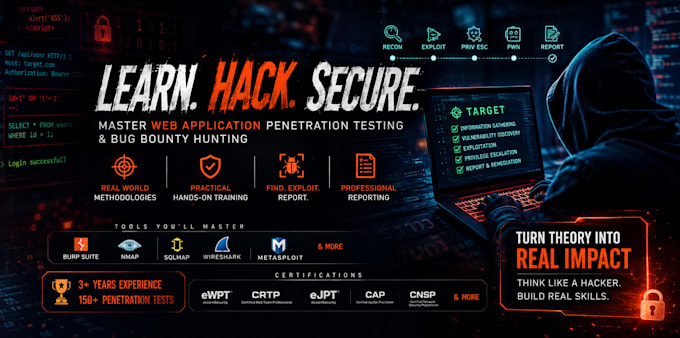
Vous souhaitez apprendre la pénétration d'applications web et la chasse aux bugs auprès d'un professionnel de la cybersécurité ?
Je suis ingénieur en cybersécurité avec plus de 3 ans d'expérience pratique et plus de 150 tests de pénétration et évaluations de vulnérabilités sur des applications web, des API et des infrastructures.
Je propose une formation pratique en tête-à-tête conçue pour vous aider à comprendre comment les testeurs de sécurité professionnels abordent les applications web, découvrent, valident et rapportent les vulnérabilités.
Ce que vous pouvez apprendre :
Les fondamentaux de la sécurité des applications web
Reconnaissance et découverte de la surface d'attaque
Burp Suite et techniques de test pratiques
Authentification, autorisation et IDOR
XSS, injection SQL et autres vulnérabilités courantes
Test de sécurité des API
Vulnérabilités de la logique métier
Validation des vulnérabilités et preuve de concept
Méthodologie et workflow de la bug bounty
Rédaction de rapports de vulnérabilités clairs et professionnels
Divulgation responsable et pratiques légales de test
Ma formation met l'accent sur la méthodologie pratique plutôt que sur la simple théorie. Je peux adapter les leçons à votre niveau actuel, que vous soyez débutant, étudiant en cybersécurité, aspirant testeur de pénétration ou en préparation pour commencer la chasse aux bugs.


Objectif de la leçon:
Cybersécurité
Âge des étudiants:
Ados (13-17)
•
Adulte (18-65)
•
Sénior (65+)