Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur DevOps certifié Azure et AWS
Niveau 1
Répond à certains critères de performance et présente un fort potentiel sur la place de marché.
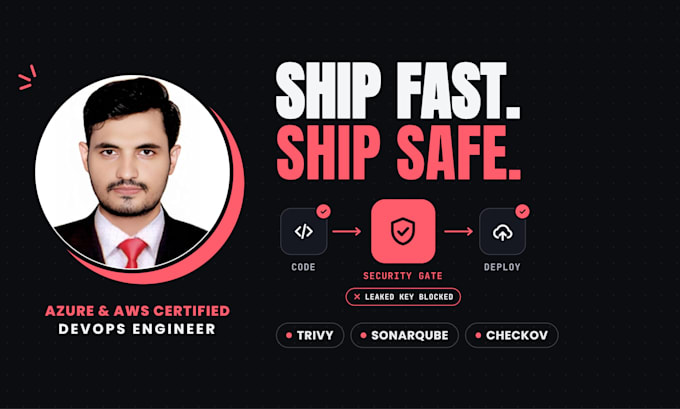
Une clé API divulguée ou un paquet vulnérable peut coûter bien plus cher qu’une configuration de sécurité. J’ajouterai des contrôles de sécurité automatiques à votre pipeline CI/CD, afin que les problèmes soient détectés avant la production, sans ralentir votre équipe.
Ce que vous obtenez :
Fonctionne avec GitHub Actions, GitLab CI, Azure DevOps et Jenkins.
Vous utilisez des outils de codage IA ? Le code généré par IA peut contenir des clés en dur ou des paquets obsolètes. Ces contrôles les repèrent automatiquement.
Pourquoi moi : je suis certifié Microsoft (AZ-104, AZ-305, AZ-400, SC-900) et AWS Solutions Architect, et mes propres pipelines sont protégés par Trivy et Checkov.
Chaque commande se termine par un court rapport : ce qui a été trouvé, ce que j’ai corrigé et ce qu’il faut faire ensuite
Outils:
Docker
Frameworks:
Terraform
Langage de programmation:
C
Expertise:
Développement
Traduction automatique
Les analyses de sécurité ralentissent-elles mon pipeline ?
Généralement d’une minute ou deux. Les analyses s’exécutent en parallèle lorsque possible et je règle les portes afin que les builds échouent uniquement en cas de risques réels, et non de bruit.
Quels outils CI supportez-vous ?
<br/>GitHub Actions, GitLab CI, Azure DevOps et Jenkins. GitHub Actions et<br/>Azure DevOps sont mes points forts.
Que se passe-t-il lorsqu’une analyse détecte un problème ?
Le pipeline s’arrête et indique exactement ce qui a échoué et comment le corriger. Ajoutez les findings critiques et je les corrige pour vous, puis relancez les vérifications.
Cela aide-t-il avec du code généré par l’IA ?
Oui. Les outils de codage IA ajoutent parfois des clés en dur ou des paquets obsolètes. Les analyses de secrets et de dépendances les détectent automatiquement à chaque push.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5

Royaume-Uni
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
50 $US
Prix
2 jours
Durée
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5
Royaume-Uni
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
50 $US
Prix
2 jours
Durée
