Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste Wazuh SIEM, ingénieur detection, ambassadeur officiel Wazuh
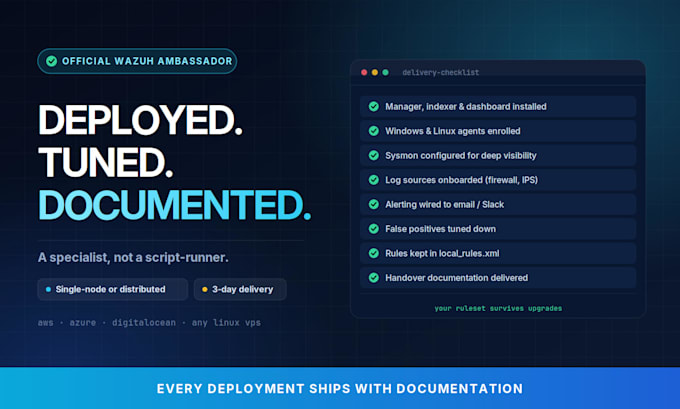
Obtenez un Wazuh SIEM de niveau production déployé, ajusté et documenté par un spécialiste, pas un simple script.
Je suis un ambassadeur officiel de Wazuh et un ingénieur SOC en activité. J'ai géré Wazuh dans un SOC d'entreprise en direct avec plus de 550 règles de détection personnalisées, renseignement sur les menaces et sources de logs multi-fournisseurs (Palo Alto, Suricata, Barracuda, Sysmon).
CE QUE VOUS OBTENEZ : gestionnaire Wazuh, indexeur et tableau de bord installés (cloud ou sur site), agents Windows/Linux inscrits, avec Sysmon configuré pour une visibilité approfondie sur Windows, sources de logs intégrées (firewalls, IPS, serveurs), alertes fonctionnelles par email/Slack, ajustées pour réduire les faux positifs, règles de détection personnalisées mappées à MITRE ATT&CK (Premium), documentation claire pour que votre équipe puisse le gérer sans moi
POURQUOI MOI : expérience réelle en SOC, pas seulement en laboratoire, j'utilise correctement local_rules.xml, vos règles survivent aux mises à jour
Contactez-moi avant de commander avec les détails de votre environnement (OS, nombre d'agents, sources de logs) et je confirmerai la portée et le délai.


Fournisseur de services cloud:
Autres
Traduction automatique
Mon Wazuh est déjà installé mais il est cassé/bruyant.
Pouvez-vous le réparer ? Oui — c'est souvent plus rapide qu'une reconstruction. Contactez-moi, je définirai le périmètre en tant qu'offre personnalisée.
Installez-vous via SSH ou partage d'écran ?
Les deux. Le partage d'écran (vous pilotez, je guide) est disponible si vous ne pouvez pas partager l'accès.
Pouvez-vous travailler sur mes serveurs cloud (AWS/Azure/DigitalOcean) ?
Oui, tout VPS Linux avec 4 Go+ de RAM pour de petites déploiements. Je conseillerai la taille avant votre commande.