Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Tests de sécurité Web et API, développement de challenges CTF
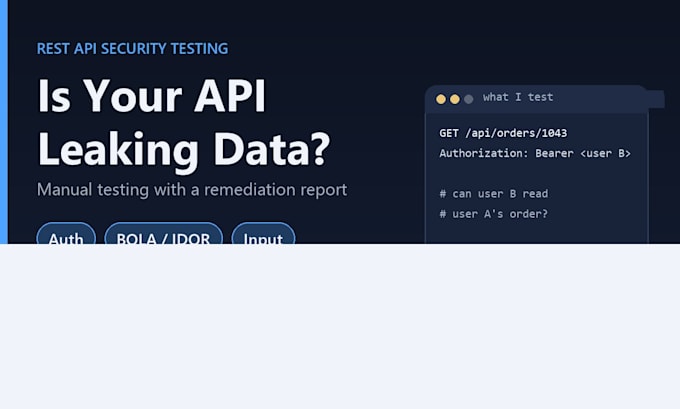
Voulez-vous savoir si votre API REST permet à un utilisateur de lire les données d’un autre utilisateur, ou accepte des entrées qu’elle ne devrait pas accepter ? Je teste les API que vous possédez ou que vous êtes autorisé à tester et je livre un rapport sur lequel vos développeurs peuvent agir.
Ce que je vérifie (selon le paquet):
Authentification et gestion des jetons
Autorisations au niveau des objets et des fonctions (BOLA/IDOR)
Exposition excessive de données et propriétés écrites (mass assignment)
Validation des entrées et injection
Configuration sensible à la sécurité, par exemple CORS, en-têtes et gestion des erreurs
Ce sont les domaines que je teste, et non des constatations garanties.
Le paquet Basic est une analyse automatisée avec confirmation manuelle des résultats. Standard et Premium impliquent des tests manuels.
Chaque rapport comprend la portée et la couverture, des constatations vérifiées avec des preuves de requête/réponse, des évaluations de risque, des mesures de remédiation et des limites. Les sorties du scanner que je n’ai pas pu confirmer sont étiquetées comme non vérifiées.
La portée est mesurée en points de terminaison (méthode + chemin, par ex. GET /users/{id}) et en rôles des utilisateurs. Veuillez utiliser un environnement de staging ou de test et des comptes de test. N’envoyez pas de mots de passe de production dans le chat.
Non inclus sauf accord : GraphQL, découverte de points de terminaison non documentés, tests de charge/DoS, correction de code, retest après corrections.
Appareil:
Ordinateur
•
Ordinateur portable
•
Serveur
Système opérateur:
Windows
•
Linux
•
Ubuntu
Traduction automatique
Testez-vous GraphQL ?
Sur offre personnalisée uniquement. L’activation de l’introspection est une observation de configuration, et non la preuve d’une vulnérabilité en soi.
Allez-vous détecter des vulnérabilités ?
Je ne peux pas promettre de résultats. Vous connaîtrez les domaines testés, les problèmes vérifiés avec les preuves, et ce qui n’a pas été couvert.
Production ou staging ?
Les environnements de staging ou de test avec des comptes de test sont préférables. Je n’effectue pas de tests perturbateurs ou de charge à moins que vous les ayez définis par écrit.
Que couvre une révision ?
Corrections ou éclaircissements du rapport livré, et non test de nouveaux endpoints.
Le retesting est-il inclus ?
Oui, avec l’option Retesting After Fix. Cela couvre les éléments identifiés dans mon rapport d’origine, et non de nouveaux points de terminaison.
