Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur DevOps et Cloud
Votre cluster Kubernetes devrait fonctionner tout seul, sans que vous ayez à surveiller kubectl à chaque déploiement.
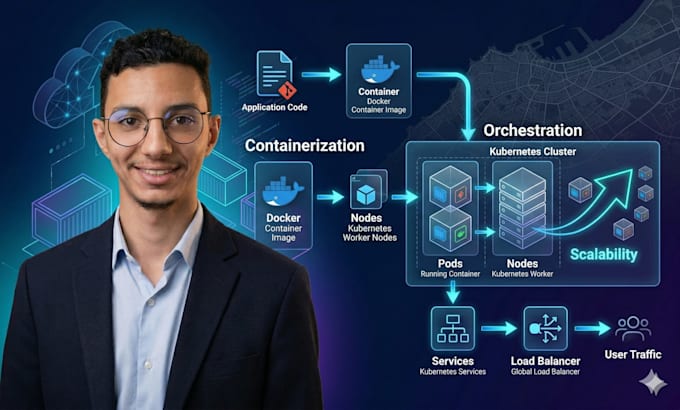
Je construis des plateformes Kubernetes de niveau production en utilisant les mêmes pratiques que celles que j'applique sur un cluster RKE2 en direct : plans de contrôle HA, GitOps avec ArgoCD, et provisioning automatisé avec Ansible, pour que votre configuration soit reproductible, pas une exception.
CE QUE VOUS OBTENEZ
Cluster sur RKE2, EKS, GKE, AKS ou auto-hébergé
Pipeline GitOps avec ArgoCD : chaque modification est versionnée et auditable
Charts Helm pour vos applications
Ingress, TLS, stockage et réseau bien configurés dès le départ
Surveillance avec Prometheus + Grafana (Premium)
Documentation claire pour que votre équipe puisse l'exploiter sans moi
STACK
RKE2 · ArgoCD · Helm · Ansible · Terraform · kubectl · Vault · Prometheus · Grafana
PARFAIT SI VOUS
- Passez d’un seul hôte Docker ou Docker Swarm
- Avez besoin d’un cluster de staging ou de production pour votre startup
- Souhaitez que les déploiements soient automatiques, pas manuels
Je dimensionne la configuration selon ce dont vous avez réellement besoin et je ne vends jamais une infrastructure dont vous ne vous servez pas encore.
Vous n’êtes pas sûr du package qui vous convient ? Contactez-moi avant de commander et je vous en recommanderai un gratuitement.
Traduction automatique
Quel forfait dois-je choisir ?
Basic est un cluster à un seul nœud destiné au développement, à la mise en staging ou à de petites applications. Standard est un cluster HA à 3 nœuds avec ArgoCD GitOps pour la production. Premium ajoute l'automatisation Ansible, la surveillance avec Prometheus/Grafana et un appel de transfert. Vous n'êtes pas sûr ? Envoyez-moi un message d'abord.
Pouvez-vous déployer sur EKS, GKE ou AKS au lieu de RKE2 ?
Oui. Ajoutez l'option "EKS/GKE/AKS + IaC" et je provisionnerai le cluster sur AWS, GCP ou Azure avec Terraform. Cela fonctionne mieux avec Standard ou Premium. Sans cette option, je déploie sur RKE2 ou vos propres serveurs.
Pouvez-vous migrer mes applications Docker Swarm ou Docker Compose ?
Oui. Ajoutez l'option « Migration Swarm » et je convertirai vos services en Kubernetes avec des Helm charts, puis je les déploierai via ArgoCD. Envoyez-moi vos fichiers compose ou stack avant de commander pour que je puisse confirmer la portée.
De quoi avez-vous besoin de ma part pour commencer ?
Les identifiants d’accès au serveur (SSH) ou au cloud, vos images de conteneur ou dépôt, ainsi que votre nom de domaine si vous souhaitez ingress et TLS. Je vous enverrai une courte liste de vérification juste après votre commande.
Est-il sûr de vous donner accès à mes serveurs ou à mon cloud ?
Je n'ai besoin que d'un accès avec les privilèges minimaux, comme un utilisateur dédié ou un rôle IAM. Je ne conserve jamais vos identifiants, et vous pouvez révoquer l'accès dès que je vous remets le service. Je suis prêt à signer un NDA si vous en avez besoin.
Gérez-vous le cluster après la livraison ?
La livraison comprend une documentation (Standard et Premium) pour que votre équipe puisse le faire fonctionner. Pour les corrections et questions après la remise, ajoutez l’option "Support 30 jours". Je ne propose pas d’hébergement géré en continu dans ce service.
Quelles applications pouvez-vous déployer ?
Toute application containerisée : applications web, API, bases de données ou workers. La formule Basic inclut 1 application, la Standard jusqu’à 3, et la Premium couvre votre stack principal. Chaque application supplémentaire est disponible avec l’option "Application supplémentaire via Helm".
La documentation est-elle incluse dans chaque package ?
Les packages Standard et Premium incluent la documentation. Pour la formule Basic, vous pouvez l’ajouter en option. Les trois packages incluent le code source, c’est-à-dire vos manifests et Helm charts.
Pouvez-vous aussi mettre en place CI/CD ou la gestion des secrets ?
Oui, ce sont des options supplémentaires. "Pipeline CI/CD" ajoute GitLab CI ou GitHub Actions pour construire, scanner et déployer via ArgoCD. "Vault Secrets" configure HashiCorp Vault et l’intègre à votre cluster.
Et si mon projet est plus grand que les packages ?
Envoyez-moi un message avec une brève description et je vous ferai une offre personnalisée. Les configurations plus importantes, comme les clusters multi-environnements, multi-cloud ou les migrations de grande envergure, sont estimées séparément.