Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur Cloud DevOps senior
J’examine votre configuration Kubernetes et vous fournis une liste claire et classée des éléments à corriger, avant que cela ne vous coûte de l’argent ou ne provoque une panne.
Je suis ingénieur DevOps/Cloud Sénior, certifié CKA, CKS, AWS et Azure, travaillant au quotidien avec Kubernetes sur AWS, Azure et GCP.
CE QUE JE VÉRIFIE
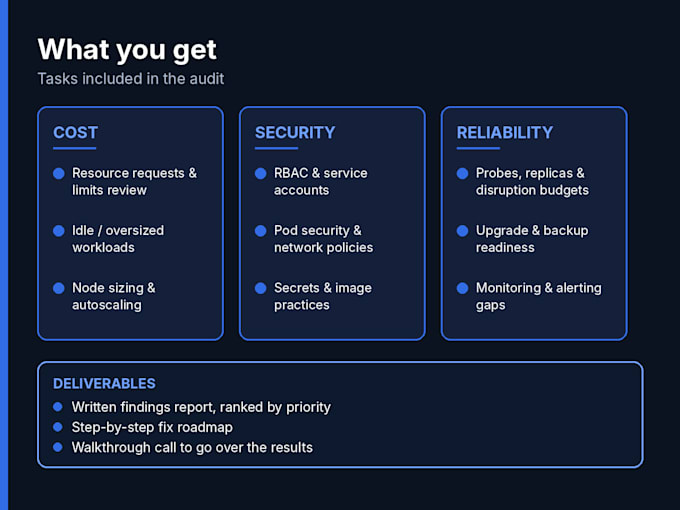
- Coût : nœuds surdimensionnés, demandes et limites absentes, charges de travail inactives
- Sécurité : RBAC, paramètres de sécurité des pods, vulnérabilités des images, gestion des secrets, politiques réseau
- Fiabilité : sondes, autoscale, budgets de perturbation, lacunes de surveillance et d’alertes
CE QUE VOUS OBTEZ
Un rapport écrit répertoriant les principaux risques classés par impact, une estimation des économies possibles et un plan de correction. Je n’ai besoin que d’un accès en lecture à votre cluster (ou exports de vos manifests). Ne jamais envoyer d’identifiants administrateurs ou de valeurs secrètes.
Les trois packs diffèrent par le niveau de profondeur : Basic couvre jusqu’à 3 clusters avec vos 10 risques principaux, Standard ajoute une estimation d’économies et un plan de correction sur 30 jours, et Premium ajoute des appels de revue et des corrections pour les principaux problèmes critiques.
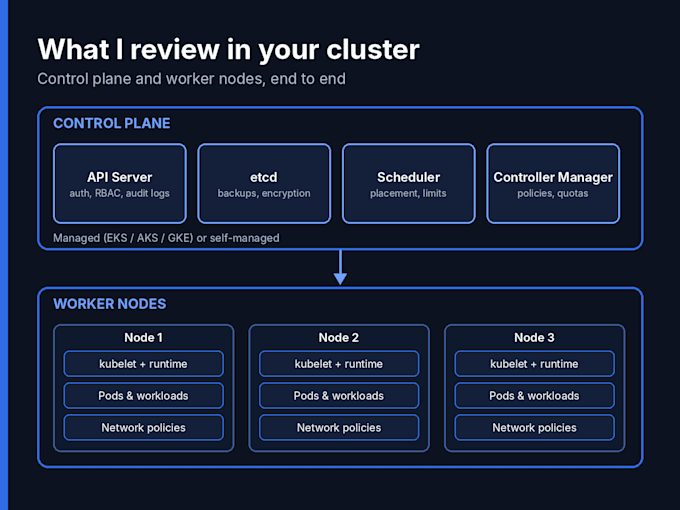
Envoyez-moi un message avant de commander si vous souhaitez confirmer que votre configuration convient (EKS, AKS, GKE ou autogéré).


Outils:
Docker
•
Kubernetes
•
Amazon EKS
Frameworks:
Terraform
Langage de programmation:
Bash
•
Python
Expertise:
Débogage
•
Configuration