Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Consultant en sécurité chez Big Four, testeur d'intrusion, 6 CVE
Niveau 2
Répond à des critères de performance élevés et a fait ses preuves en matière de satisfaction clients.
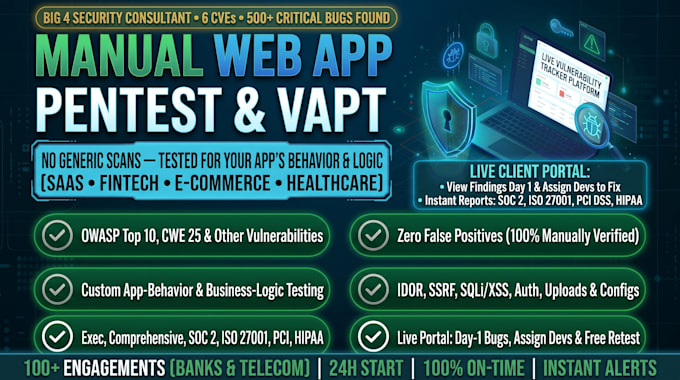
Votre application web est-elle sécurisée ou juste pas encore piratée? Je propose des tests d'intrusion manuels (VAPT) pour les SaaS, les startups et les entreprises, et non des rapports générés par des scanners.
CE QUE VOUS OBTENEZ
POURQUOI MOI
Consultant en cybersécurité des Big Four avec une expérience dans le secteur bancaire et les télécoms. Plus de 500 vulnérabilités critiques sur plus de 100 applications, six CVE publiées et une livraison à 100 % dans les délais.
COMMENT CELA FONCTIONNE
Vous n’êtes pas sûr du package qui vous convient ? Envoyez-moi un message.


_grybq1.jpg)

Test d'applications:
Site Internet
Appareil:
PC
•
Mac
•
Linux
•
iPhone
•
Téléphone mobile Android
Traduction automatique
Avez-vous besoin de mon code source ou de mes identifiants ?
Pas de code source pour un test en boîte noire. Pour Standard et Premium, créez un compte de test par rôle à tester. Les identifiants sont partagés uniquement sur la page de commande et supprimés après livraison. NDA sur demande.
S'agit-il d'un scan automatisé ou d'un test manuel ?
Les deux, mais la valeur est manuelle. Les outils couvrent les bases ; la majorité de mon temps est consacrée à l'authentification, au contrôle d'accès et à la logique métier à la main, et chaque anomalie est vérifiée avant d'être incluse dans le rapport.
Que contient le rapport ?
Résumé exécutif, périmètre et méthodologie, tableau des anomalies par gravité CVSS, et pour chaque anomalie : description, impact, étapes de reproduction avec captures d'écran ou requêtes, et correction spécifique. Version en marque blanche disponible.
Puis-je voir un exemple de rapport ?
Oui. Un exemple anonymisé est joint à cette service sous forme de PDF. Contactez-moi si vous souhaitez un exemple pour une technologie spécifique.
Le test affectera-t-il mon site en ligne ?
Les tests sont non destructifs : pas de déni de service, pas de suppression de données, pas de spam aux utilisateurs réels. Je recommande un environnement de staging quand disponible ; en production, je limite la fréquence des scans automatisés.
Retestez-vous après correction des problèmes ?
Les offres Standard et Premium incluent un retest de toutes les anomalies dans les 30 jours suivant la livraison, avec un rapport mis à jour à partager avec vos clients ou auditeurs. La formule Basic peut ajouter un retest en option.
Quelle est la différence entre une évaluation de vulnérabilités et un test de pénétration ?
Une évaluation de vulnérabilités identifie et liste les faiblesses, principalement avec des outils. Un test d'intrusion prouve lesquelles un attaquant peut exploiter réellement et jusqu'où il peut aller. Vous obtenez les deux ici : chaque anomalie est vérifiée, exploitée en toute sécurité, puis classée.
Pouvez-vous tester un site que je ne possède pas ?
Seulement avec une autorisation écrite du propriétaire, confirmée dans les exigences de commande. Sans cela, la commande est annulée, aucune exception.
Pourquoi êtes-vous plus cher que les gigs à 20 dollars US ?
Ces gigs fournissent une exportation de scanner. Ce test est effectué par un consultant qui teste des banques et des opérateurs télécoms pour vivre, et le rapport est du même standard que ceux que ces clients reçoivent.
Qu'est-ce que Vexil (Client Portal) ?
Vexil est mon site privé pour les clients. Avec Standard ou Premium, vous avez un login : chaque vulnérabilité que je confirme apparaît le jour même avec preuve et correction, votre développeur la marque comme corrigée et me demande un retest, et vous téléchargez le rapport en PDF, Word ou Excel. Le PDF est aussi livré ici.