Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Pakistan
17 commandes terminées
Ingénieur en cybersécurité, créateur de CTF et développeur web sécurisé
Niveau 1
Répond à certains critères de performance et présente un fort potentiel sur la place de marché.
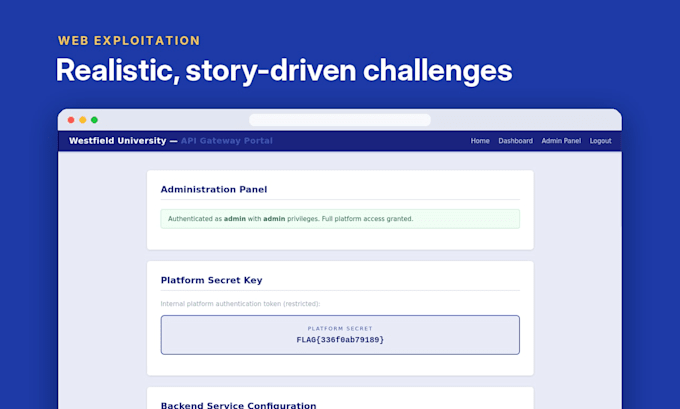
Besoin de défis CTF réalistes pour la formation en cybersécurité, un cours universitaire, une pratique en équipe ou un événement ? Je conçois des défis Capture the Flag originaux à partir de zéro, chacun avec un drapeau testé et un writeup clair.
Ce que vous obtenez :
- Défis CTF originaux, pas de modèles ni de puzzles copiés
- Catégories : Web Exploitation, Cryptographie, Informatique judiciaire, Sécurité réseau, OSINT, Stéganographie et Ingénierie inverse
- Difficulté adaptée à votre public, du débutant à l’expert
- Un drapeau testé et un writeup étape par étape pour chaque défi
- Fichiers Docker prêts à déployer (forfait Premium)
Également disponibles : des démonstrations guidées des défis en pratique ou retirés, afin que vous appreniez les techniques de hacking éthique par vous-même.
Pourquoi travailler avec moi :
- Chef d’équipe Blue Team avec une réelle expérience en tests d’intrusion
- Note de 4,9, avec des clients récurrents en Allemagne et en Espagne
- Réponses rapides et révisions incluses
Envoyez-moi votre catégorie, niveau de difficulté et délai, et je vous transmettrai un devis personnalisé.
Traduction automatique
Que dois-je vous envoyer pour commencer ?
Indiquez-moi la catégorie, le niveau de difficulté, le nombre de défis dont vous avez besoin, qui les jouera et votre deadline. Si vous avez un thème ou une plateforme CTF en tête, comme CTFd, mentionnez-la aussi.
Quelles catégories CTF couvrez-vous ?
Web Exploitation, Cryptographie, Informatique judiciaire, Sécurité réseau, OSINT, Stéganographie et Ingénierie inverse. Je peux mixer les catégories dans une même commande.
Les défis sont-ils originaux ?
Oui. Chaque défi est conçu de zéro pour votre commande. Je n’utilise jamais de modèles ni de challenges publics copiés, afin que les joueurs ne puissent pas trouver les réponses en ligne.
Vais-je obtenir les solutions ?
Oui. Chaque défi est livré avec le drapeau testé et un writeup étape par étape qui explique la solution envisagée, afin que vous puissiez le revoir ou le partager avec les joueurs après l’événement.
Quelle est votre expérience en cybersécurité ?
Je dirige une Blue Team au Hackers Lab, j’ai travaillé comme testeur d’intrusion et j’ai conçu et résolu des défis CTF couvrant le web, la cryptographie, la forensique et la sécurité réseau. Des clients en Allemagne, en Espagne et au Royaume-Uni m’ont engagé pour des travaux CTF.