Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevOps Docker, Terraform, CICD et Kubernetes
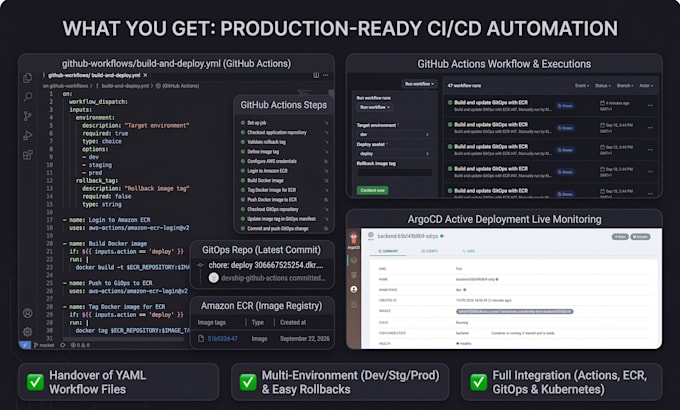
Cessez de déployer manuellement. Je mettrai en place une chaîne CI/CD afin que chaque push vers votre branche principale soit construit, testé et déployé automatiquement, et cela fonctionnant sur ma machine, le problème disparait.
Ce que je fais : configurer GitHub Actions (ou Bitbucket Pipelines), conteneuriser votre application avec Docker si nécessaire, et automatiser le déploiement sur AWS (ECR, EKS) ou Azure (Container Registry, App Services). Pour mon projet de fin d’études, une Plateforme Développeur Interne sur AWS EKS, j’ai conçu ce flux de bout en bout : construire, pousser l’image vers ECR, mettre à jour le manifeste Kubernetes dans Git, et ArgoCD déploie.
Ce que vous obtenez : une pipeline opérationnelle dans votre dépôt, testée, avec un court README expliquant chaque étape.
Idéal pour : les petites équipes et les fondateurs solo qui déploient encore manuellement et souhaitent gagner du temps sur les mises en production.
Portée : une application et un environnement sur Basic. Si votre configuration est plus grande, envoyez-moi un message avant de commander et je vous dirai honnêtement si je suis le bon choix.
Outils:
Docker
•
GitHub
Frameworks:
Npm
Fournisseur de services cloud:
Amazon Web Services
Langage de programmation:
JavaScript
•
Python
•
Autres
Expertise:
Installation
•
Développement
•
Configuration
Traduction automatique
Avec quels outils CI travaillez-vous ?
Principalement GitHub Actions, mais je peux m'adapter à votre outil CI existant si vous en utilisez déjà un.
Avez-vous besoin d'accéder à notre infrastructure ?
Oui, j'aurai besoin d'un accès approprié à votre repo et à votre environnement d'hébergement ou cloud pour configurer la pipeline.
Et si nous n'utilisons pas encore de containers ?
Pas de problème — je peux containeriser l'application avec Docker dans le cadre de la configuration si nécessaire.
Comment gérez-vous l’accès à mon compte cloud et à mes secrets ?
Je ne demande que ce dont le pipeline a besoin : un rôle ou un compte de service dédié avec le principe du moindre privilège, idéalement avec des identifiants temporaires. Les secrets passent par GitHub Secrets ou votre propre coffre-fort, jamais dans le chat. Vous pouvez révoquer l’accès à tout moment, et je vous le rappellerai lorsque nous aurons terminé.