Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Senior DevOps SRE, développeur Full Stack, sécurité blockchain
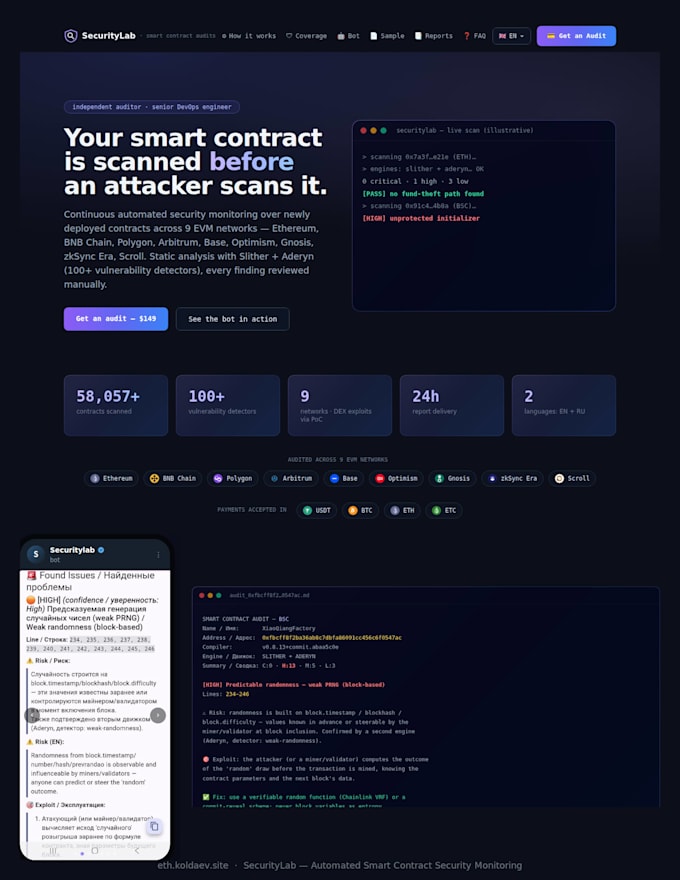
Audits de sécurité de contrats intelligents : surveillance automatisée + revue manuelle sur 9 chaînes EVM. Je gère un pipeline de sécurité continu qui détecte les vulnérabilités dans les contrats Solidity avant que les attaquants ne le fassent, combiné à un audit manuel approfondi par un ingénieur. Ce que vous obtenez : - Analyse multi-moteurs : le code est analysé avec Slither + Aderyn (plus de 100 détecteurs combinés). Aucun LLM ne devine, chaque détection est soigneusement vérifiée manuellement. - 9 réseaux EVM : support complet pour Ethereum, BNB Chain, Polygon, Arbitrum, Base, Optimism, Gnosis, zkSync Era et Scroll. - Reproduction sur fork mainnet : là où des modèles existent, les exploits sont reproduits sur un fork mainnet (pas théorique). Cas : manipulation de l’oracle BeatXswap (plus de 63 000 $ de profit reproduit), prise de contrôle de la gouvernance Yam Finance, et exploits de dons Venus Protocol. - Protection DEX/AMM : les contrats DeFi bénéficient d’un contrôle supplémentaire contre les risques de manipulation de prix via la lecture de pools, confirmé par PoC. - Rapports exploitables : description détaillée du risque, chemin d’exploitation, et correction précise du code (EN/RU). Statistiques : plus de 56 900 contrats analysés et surveillés à ce jour. Sécurisez votre protocole. Contactez-moi dès aujourd’hui !


Norme de token:
ERC-20
Langage de programmation:
Python
Plateforme de blockchain:
Ethereum
Traduction automatique
S’agit-il d’un vrai audit ou d’une supposition par LLM ?
Pas de LLM dans le pipeline d’audit. Chaque détection provient de Slither et Aderyn — deux moteurs d’analyse statique indépendants, utilisés par les cabinets d’audit professionnels — vérifiés mutuellement, avec une heuristique de secours si un contrat ne compile pas avec l’un ou l’autre. Lorsqu’un fork-test temporaire existe,
Que signifie réellement "PoC-CONFIRMED" ?
Cela signifie que l’exploitation a été reproduite avec succès sur une copie forkée du mainnet au bloc d’attaque exact. Elle reproduit le problème jusqu’au wei. Cette validation automatisée et manuelle indépendante prouve que la vulnérabilité est à 100 % réelle et dangereuse, pas seulement une alerte théorique.