Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Traduction automatique
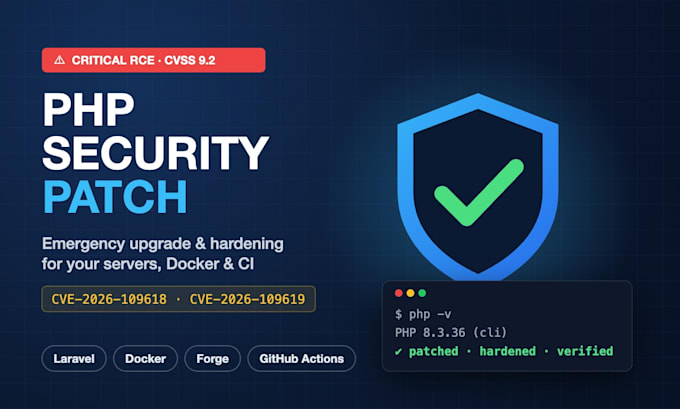
Le 21 octobre 2026, PHP a révélé deux bugs critiques de remote code execution non authentifiés dans le cœur de PHP : CVE-2026-109618 et CVE-2026-109619 (CVSS 9.2, PHP2Shell). Chaque installation de PHP 8.2 à 8.5 exposée au trafic web est concernée : PHP-FPM, Apache mod_php, FrankenPHP, images Docker. CISA a émis une alerte et une exploitation publique est attendue imminemment.
L’attaque cible le gestionnaire de progression de téléchargement de session de PHP AVANT l’exécution du code de votre application, ainsi le durcissement de Laravel, Symfony ou WordPress ne vous protège pas. La seule solution complète est la mise à jour de PHP.
Je suis un lead technique avec 9 ans d’expérience en Laravel/PHP et CI/CD en production. Ce que je fais :
Soutenu : Ubuntu, Debian, RHEL, Docker, Forge, Vapor, Ploi, cPanel, Kubernetes. Contactez-moi en précisant votre nombre de serveurs avant de commander.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Langues
Traduction automatique
Traduction automatique
Comment savoir si je suis concerné ?
Si vous utilisez PHP 8.2 à 8.5 (ou une version plus ancienne non prise en charge) et que vous servez des requêtes HTTP, vous êtes concerné. Envoyez-moi la sortie php -v et je confirmerai gratuitement.
Y aura-t-il des temps d'arrêt ?
En général quelques secondes pendant le redémarrage de PHP-FPM ou d’Apache. Je planifie avec vous et je peux assurer une absence de downtime sur les environnements équilibrés.
De quel accès avez-vous besoin ?
Accès SSH avec sudo, ou invitation d’un collaborateur Forge/Ploi. Je recommande un compte temporaire que vous pourrez révoquer après livraison. Ne jamais envoyer les identifiants en clair ; privilégier un lien secret.
Et si mon hébergeur n’offre pas encore la version PHP corrigée ?
J’applique immédiatement les mitigations temporaires documentées (upload progress désactivé, limites de corps, recyclage des workers) et j’effectue la mise à niveau dès que les paquets sont disponibles, sans coût supplémentaire.
Cela couvre-t-il aussi les mises à jour Laravel ou WordPress ?
Cette prestation couvre l’environnement d’exécution PHP et la configuration du serveur. Un audit du cadre ou des dépendances (composer audit et corrections) peut être fourni en option ou en offre personnalisée.
