Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur en sécurité de l’information senior
Payer pour Microsoft Sentinel et toujours manquer des attaques, ou être submergé par des alertes que personne ne peut traiter ?
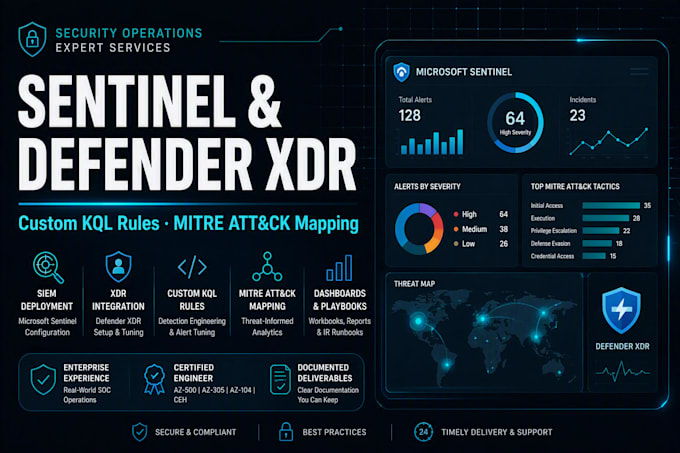
Je gère les opérations de sécurité d'entreprise pour un grand groupe industriel et je réalise des déploiements de Sentinel et Defender XDR qui produisent de vraies détections, pas du bruit.
Ce que je fournis :
- Configuration de l’espace de travail Sentinel, connecteurs de données et intégration des sources de logs : Microsoft 365, Entra ID, Azure Activity, Event Hub, pare-feux, WAF, serveurs Linux et Windows.
- Règles d’analyse personnalisées écrites en KQL et mappées à MITRE ATT&CK - Configuration de Defender XDR et corrélation des incidents entre identité, endpoint, email et applications cloud.
- Ajustement des alertes pour réduire les faux positifs, avec une logique de suppression documentée.
- Workbooks et tableaux de bord pour les analystes SOC et la gestion des rapports.
- Playbooks de réponse aux incidents et un runbook écrit que vous conservez.
Chaque commande inclut un document de configuration et un appel de présentation. Contactez-moi avec vos sources de logs et votre niveau de licence, je confirmerai le périmètre avant votre commande.
Fournisseur de services cloud:
microsoft azure
Expertise:
Installation
•
Développement
•
Configuration
•
Performance
Ressource du cloud computing:
Autres