Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Expert en cybersécurité certifié – Pentesting d’applications web – Audits de sécurité – Rapport CVSS
Votre site web est-il exposé à des risques ? Ne vous contentez pas de supposer que vous êtes protégé. Bénéficiez d’un audit réel et professionnel réalisé par un expert à l’aide d’outils de niveau entreprise.
Je ne me contente pas d’exécuter un simple scanner. J’utilise RedAmon, une plateforme avancée de Red Team, pour cartographier l’ensemble de votre surface d’attaque, identifier les vulnérabilités réelles et livrer un rapport qui semble provenir d’un cabinet de sécurité de premier plan.
**Ce que vous obtiendrez :**
* **Carte complète de la surface d’attaque :** tous les sous-domaines, ports ouverts et points d’entrée détectés.
* **Rapport de vulnérabilités :** des éléments réels (SQLi, XSS, LFI) avec les scores CVSS et une preuve de concept.
* **Analyse pilotée par l’IA :** un rapport narratif expliquant l’*impact* de chaque découverte.
* **Correctifs concrétisables :** recommandations claires pour sécuriser votre site.
* **Correction de code GitHub (optionnel) :** si votre code est sur GitHub, je peux même soumettre la correction exacte via une Pull Request !
**Pourquoi me choisir ?**
J’utilise des outils professionnels (Nmap, Nuclei, RedAmon) et une analyse pilotée par l’IA. Vous obtenez un rapport PDF propre et professionnel que vous pouvez présenter à votre supérieur ou à vos clients.
**Veuillez m’envoyer un message avec l’URL de votre site avant de commander afin que nous puissions discuter de l’étendue du travail.**

Appareil:
Ordinateur
•
Ordinateur portable
•
Serveur
Système opérateur:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Traduction automatique
Avez-vous besoin d’un accès à mon serveur pour effectuer l’audit ?
Non. Je réalise une évaluation externe en boîte noire. Je n’ai besoin que de l’URL de votre site. Je cartographie votre surface d’attaque publique comme le ferait un vrai pirate, sans credentials.
Dans quel format est le rapport final ?
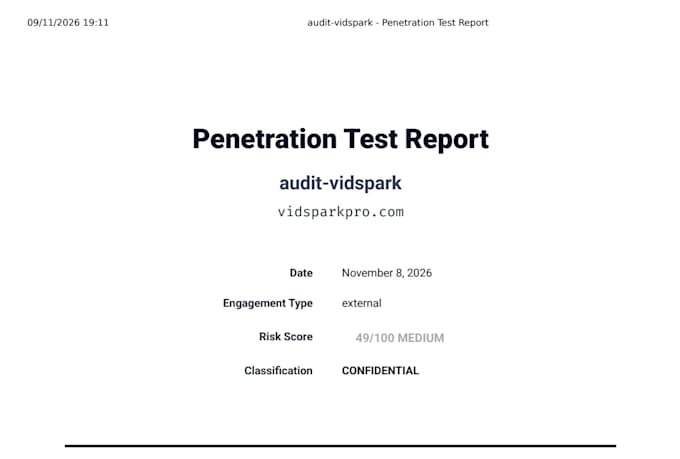
Vous recevrez un rapport PDF professionnel. Il inclut la carte de surface d’attaque, les vulnérabilités classées CVSS avec preuve de concept et des étapes de remédiation claires. Il est prêt à être partagé avec votre équipe ou vos clients.
Pouvez-vous corriger les vulnérabilités que vous trouvez ?
Je peux fournir les corrections de code exactes pour les dépôts GitHub (pack Premium). Si votre site n’est pas sur GitHub, je vous proposerai un guide détaillé étape par étape sur la manière de corriger les problèmes.