Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr

_qqwit8.jpg)

Traduction automatique
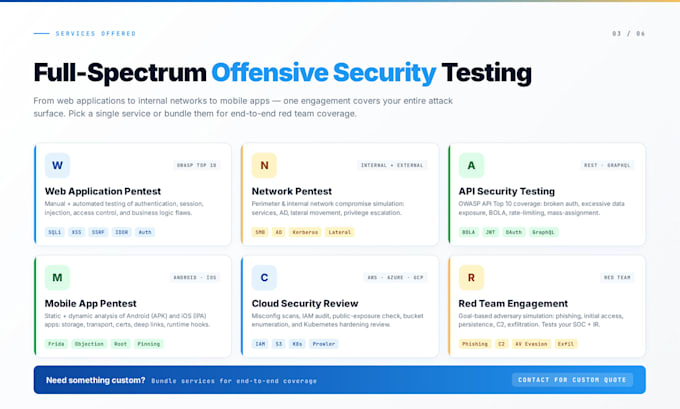
Lancement d'un SaaS, d'un outil IA ou d'une application web sur mesure ? Les scanners automatisés peuvent manquer jusqu'à 70 % des failles logiques métier et des vulnérabilités d'API.
Je propose des tests de pénétration manuels et automatiques d'applications web et d'API REST/GraphQL selon la référence du secteur OWASP Testing Guide afin de garantir que votre plateforme est sécurisée et prête à être présentée aux investisseurs.
Ma méthodologie de test comprend :
Pourquoi choisir ce service ?
Envoyez-moi un message avec votre stack technique et votre périmètre, et je vous répondrai en 15 minutes !
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Vulnerability Assessment and Ethical hacking
Langues
Traduction automatique