Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA



Traduction automatique
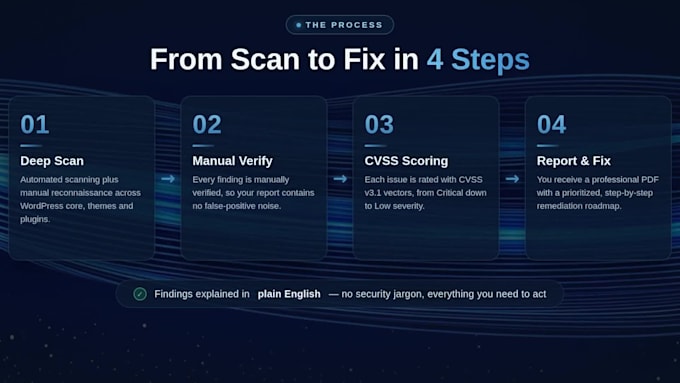
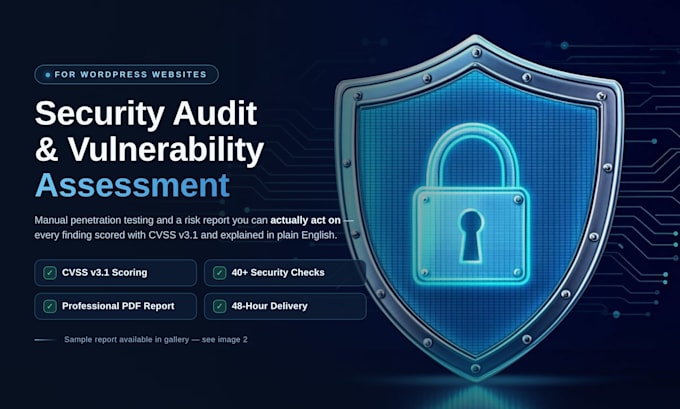
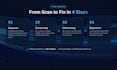
Votre site WordPress est-il protégé contre les hackers, les malwares et les attaques par force brute ? N’attendez pas qu’il soit compromis. En tant que spécialiste en cybersécurité, je réaliserai un audit de sécurité approfondi et une évaluation des vulnérabilités spécifiquement adaptée aux plateformes WordPress.
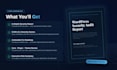
CE QUE JE VÉRIFIE ET AUDITE :
CE QUE VOUS RECEVREZ :
POURQUOI CHOISIR MES SERVICES : Réactivité rapide, revue manuelle experte et communication fiable.
Écrivez-moi dès maintenant si vous avez des questions ou des exigences spécifiques avant de commander !
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Vulnerability Assessment and Ethical hacking
Langues
Traduction automatique
Traduction automatique
Cet essai de pénétration met‑il votre site hors service ou affecte‑t‑il les utilisateurs en ligne ?
Non. Tous les tests sont 100 % sûrs et non destructifs. Je n’effectue pas d’attaque par déni de service (DoS/DDoS) ni de charges utiles destructives. Je peux tester en toute sécurité sur votre environnement de production en période de faible trafic ou sur un serveur de staging.
Effectuez‑vous uniquement une analyse automatisée ou bien s’agit‑il d’un test manuel ?
Les offres Standard et Premium incluent des tests d’intrusion manuels approfondis utilisant Burp Suite Pro et les méthodologies OWASP. Les scanners automatiques peuvent manquer jusqu’à 70 % des logiques métier et des failles IDOR — je vérifie chaque constat pour éliminer les faux positifs.
Signeriez‑vous un accord de confidentialité (NDA) pour protéger nos données ?
Absolument. Une confidentialité stricte est garantie. Je suis prêt à signer le NDA de votre entreprise avant de commencer, et tous les journaux de test, charges utiles et rapports sont définitivement supprimés de mon environnement local une fois votre projet terminé.
Avez‑vous besoin d’un accès wp-admin ou d’un accès d’hébergement pour exécuter l’audit de sécurité ?
Pour les tests en boîte noire/blanche Basic et Standard, je n’ai besoin que de votre URL (et d’un compte visiteur de test si nécessaire). Je n’exige un accès wp-admin ou cPanel/SSH que pour le package Premium où je corrige personnellement les vulnérabilités et configure votre WAF.
Pouvez‑vous nettoyer un site WordPress déjà infecté par des malwares ?
Oui ! Si votre site est actuellement piraté, redirigé ou bloqué par Google, envoyez‑moi un message avant de commander. Dans le cadre de l’offre Premium, je supprimerai les portes dérobées, nettoyerai les fichiers cœur/plugins infectés et renforcerai votre site contre une nouvelle infection.