Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Votre partenaire tout-en-un !
IrenicTech a été sélectionné par l'équipe Fiverr Pro pour son expertise.
Certifié pour
Développement de logiciels
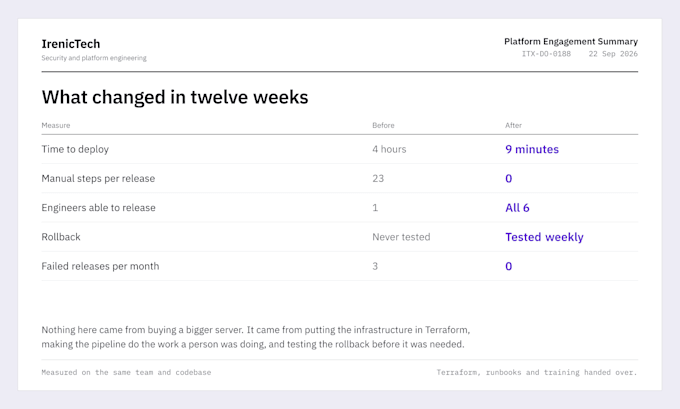
Les déploiements qui prennent un après-midi. Un environnement de staging que personne ne fait confiance. Un ingénieur qui est le seul capable de déployer. Ce ne sont pas des problèmes d'outillage. Ce sont les symptômes d'une infrastructure mal conçue.
Nous construisons la pipeline et l'infrastructure qui permettent à votre équipe de déployer un vendredi sans hésitation.
CE QUI EST CONSTRUIT
CI/CD avec tests automatisés, builds et déploiements sans interruption
Infrastructure en tant que code avec Terraform, versionnée et révisable
Docker et Kubernetes, dimensionnés selon votre charge réelle plutôt qu’un modèle
Surveillance, journalisation et alertes qui préviennent un humain uniquement lorsque c’est nécessaire
Parité des environnements, pour que le staging préfigure réellement la production
Rollback efficace, testé avant d’en avoir besoin
PLATEFORMES
AWS, GCP, Azure, GitHub Actions, GitLab CI, Terraform, Kubernetes, Docker, ArgoCD.
POURQUOI NOUS CHOISIR ?
Agence vérifiée, 5.0 sur 118 avis, 15 ingénieurs, en activité depuis 2017. Nous ne sommes pas un service de formation. Nous gérons l'infrastructure de production pour nos propres plateformes clients, et nous fournissons une documentation que votre équipe peut réellement exploiter.
Contactez-nous avec votre stack et votre processus de déploiement actuel pour un devis précis.



Elementor
Information Technology (IT)
We built several internal automation workflows for Elementor team - 1 ) Main orchestrator workflow that handles all Jira tickets from the team and get all the data from that ticket and put it into Airtable for other teams to work on. 2) Other child workflows that does blog generation, content generation and quiz generation for their internal teams. 3) Connect it all together to the front end
nov. 2025
Traduction automatique
1. Travaillez-vous avec notre infrastructure existante ou recommencez à zéro ?
Les deux. La plupart des commandes concernent une infrastructure existante que nous auditions d’abord et améliorons progressivement pour éviter toute rupture. Les constructions à partir de zéro sont généralement plus rapides, et nous vous dirons si c’est la meilleure option.
2. Avons-nous vraiment besoin de Kubernetes ?
Pas toujours. Kubernetes devient pertinent à partir d’une certaine échelle et peut coûter plus cher en dessous. Nous vous dirons honnêtement si ECS, Cloud Run ou une plateforme gérée conviennent mieux, même si cela représente une commande plus petite.
3. Pouvez-vous migrer sans interruption ?
C’est le plan par défaut pour les migrations en production, utilisant des stratégies blue-green ou canary avec rollback testé. Nous convenons à l’avance du créneau de coupure avec vous.
4. Que recevons-nous lors de la remise ?
Une infrastructure fonctionnelle, le Terraform qui la définit, des runbooks pour déployer et faire un rollback, un diagramme d’architecture, et une démonstration en direct avec votre équipe.
5. Pouvez-vous réduire notre facture cloud ?
Généralement oui. Ajustement de la taille, capacité spot et réservée, règles de cycle de vie du stockage, suppression des ressources orphelines. Donnez-nous votre dépense mensuelle actuelle et nous vous dirons ce qui est réaliste.
6. Offrez-vous un support continu ?
Oui, sous forme d’un contrat mensuel couvrant la disponibilité, la maintenance et le travail incrémental. Nous définissons cela après la livraison pour que vous ne payiez que ce dont vous avez réellement besoin.
7. S’agit-il de formation ou de conseil ?
Ni l’un ni l’autre. Nous construisons et remettons une infrastructure fonctionnelle. La formation de l’équipe fait partie de la remise, mais vous achetez le système, pas un cours.
8. Comment gérez-vous les secrets et l’accès ?
Accès avec le principe du moindre privilège, limité au travail et révoqué lors de la remise. Les secrets sont stockés dans un gestionnaire comme AWS Secrets Manager, Vault ou Doppler, jamais dans le dépôt.