Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
Conseiller stratégique en services SOC
Votre Security Operations Center apporte-t-il une valeur de sécurité mesurable ?
J’aide les CISO, les responsables de la sécurité et les gestionnaires de SOC à évaluer la maturité du SOC, à identifier les lacunes opérationnelles et à élaborer des stratégies pratiques pour les opérations de sécurité.
Fort de plus de 20 ans d’expérience en cybersécurité, je propose des services de conseil indépendants pour le SOC couvrant :
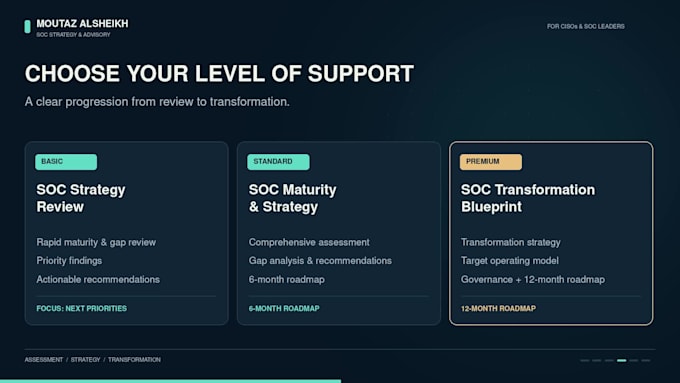
Choisissez le type d’engagement adapté :
Mon approche s’appuie sur NIST CSF 2.0, ISO/IEC 27001 et les pratiques de maturité du SOC.
Les services sont de conseil ; la mise en œuvre pratique n’est pas incluse. Des accords de NDA peuvent être discutés avant l’engagement.
Contactez-moi avant de commander pour confirmer le périmètre, les livrables et les délais.

Traduction automatique
Que fournit ce service ?
Ce service propose une évaluation SOC et un conseil pour identifier les lacunes, évaluer la maturité et fournir des recommandations pratiques afin d'améliorer votre stratégie, vos processus, votre gouvernance et votre modèle opérationnel de sécurité.
Quelle est la différence entre Basic, Standard et Premium ?
L'offre Basic propose une revue rapide et des résultats prioritaires. L'offre Standard offre une évaluation plus approfondie avec une analyse des lacunes et une feuille de route de 6 mois. L'offre Premium fournit un plan de transformation SOC plus large avec gouvernance, modèle opérationnel et une feuille de route de 12 mois.
Ce service convient-il à un SOC nouveau ?
Oui. Ce service s'adresse aussi bien aux environnements SOC existants qu'aux organisations qui prévoient de créer ou d'améliorer un SOC. L'évaluation et les recommandations sont adaptées à votre niveau de maturité actuel et à vos besoins métier.
Implémentez-vous des outils SIEM, SOAR ou autres outils de sécurité ?
Non. Ce service se concentre sur le conseil, l'évaluation et la stratégie. Il n'inclut pas la mise en œuvre pratique, l'ingénierie ou le déploiement d'outils, sauf accord séparé en tant que mission distincte.
Quels livrables vais-je recevoir ?
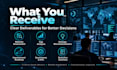
Selon le package choisi, vous recevrez un résumé des résultats, une analyse des lacunes, des recommandations prioritaires et une feuille de route stratégique. Les packages de niveau supérieur peuvent également inclure des recommandations de gouvernance et des conseils sur le modèle opérationnel cible.
Pouvez-vous travailler avec un modèle SOC interne ou MSSP ?
Oui. Je peux évaluer les SOC internes, les modèles SOC externalisés ou les environnements hybrides. Les recommandations seront adaptées à votre modèle opérationnel, vos responsabilités et vos objectifs commerciaux.
Mes documents et informations internes sont-ils confidentiels ?
Oui. Les informations du client sont traitées comme confidentielles et utilisées uniquement pour la mission convenue. Je peux également examiner et signer un NDA mutuellement acceptable avant de partager des informations sensibles, conformément aux règles de Fiverr.
Pouvez-vous personnaliser la stratégie SOC selon mon secteur d’activité ?
Oui. J’adapte mes recommandations à la taille de votre organisation, votre secteur, votre profil de risque, votre environnement réglementaire et vos objectifs commerciaux. Contactez-moi avant de commander pour discuter de besoins spécifiques ou complexes.
Dois-je vous donner un accès direct à mes systèmes ?
Non. Cette mission implique généralement des interviews, des discussions et la revue de documents. Je n'ai pas besoin de mots de passe, de credentials de production ou d'un accès illimité à votre environnement de sécurité en direct.
Ce service peut-il être utilisé pour la conformité ou la préparation à un audit ?
Oui, il peut soutenir la préparation interne en identifiant les lacunes du SOC et les domaines à améliorer. Cependant, ce service est consultatif et ne remplace pas un audit formel, une certification ou une évaluation réglementaire.