Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Conseiller stratégique en services SOC
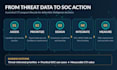
Collectez-vous des données d'intelligence de menace sans les transformer en intelligence exploitable sur laquelle votre SOC peut agir ?
J’évalue et développe des programmes d’Intelligence sur les menaces cyber (CTI) qui alignent les risques pour l’entreprise, les exigences en matière de renseignement, l’analyse des menaces et les opérations de sécurité. Fort de plus de 20 ans d’expérience en cybersécurité dans les domaines du SOC, CTI, réponse aux incidents et threat hunting, je propose des services de conseil pratiques et non liés à un fournisseur.
Selon votre forfait, vous recevez :
Les livrables incluent des rapports destinés à la direction et, le cas échéant, des produits de travail éditables.
Il s’agit d’un service de conseil axé sur la documentation, et non d’une surveillance en temps réel ni d’un déploiement de plateforme. Envoyez-moi un message sur Fiverr pour confirmer la portée avant de commander.

Traduction automatique
Quel forfait dois-je choisir ?
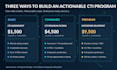
Basic aide à comprendre la maturité actuelle de la CTI et à identifier les écarts. Standard conçoit un programme CTI structuré avec gouvernance, exigences et flux opérationnels. Premium ajoute une planification d’intégration d’entreprise, un périmètre élargi et des services de conseil exécutif.
Pouvez-vous construire un programme CTI à partir de zéro ?
Oui. Standard et Premium peuvent concevoir un nouveau modèle opérationnel CTI, y compris sa gouvernance, les exigences en matière d’intelligence, les processus, les livrables et la feuille de route de mise en œuvre. Le déploiement réel est une activité à scope séparé.
De quels documents avez-vous besoin ?
Les politiques CTI ou SOC pertinentes, les procédures d’intelligence existantes, les informations sur les outils de sécurité disponibles, les objectifs organisationnels et les évaluations antérieures sont utiles. Les documents dépourvus d’informations sensibles sont préférables.
Mes informations sont-elles confidentielles et pouvez-vous signer un NDA ?
Oui. Je peux examiner et signer un accord de non-divulgation mutuellement acceptable avant l’échange de documents confidentiels. Nous conviendrons des dispositions appropriées de gestion des informations et limiterons les informations collectées à ce que requiert l’engagement.
Avez-vous besoin d'accès à nos systèmes de production ?
Aucun accès direct à l’environnement de production n’est requis pour l’évaluation et les packs de conception. L’engagement se concentre sur l’examen des preuves, les entretiens avec les parties prenantes, la documentation du modèle opérationnel et les exigences d’intégration.
Quels frameworks supportez-vous ?
En fonction du périmètre convenu, je peux envisager le NIST CSF 2.0, ISO/IEC 27001, MITRE ATT&CK et les principes de threat intelligence propres au secteur. Une certification formelle ou une attestation de conformité n’est pas incluse.
Fournissez-vous la mise en œuvre de la plateforme CTI ou une surveillance continue ?
Les packs publiés couvrent l’évaluation CTI, le développement du programme et la planification d’intégration. Le déploiement en direct, les abonnements à des flux de menaces et la surveillance gérée constituent des services séparés.
Pouvez-vous personnaliser le périmètre ?
Oui. Des unités opérationnelles supplémentaires, des entretiens avec les parties prenantes, des exigences en matière d’intelligence, des flux de travail et des intégrations système peuvent être inclus comme options additionnelles ou via une offre Fiverr personnalisée.
Qu'est-ce qui compte comme une révision ?
Les révisions portent sur la clarification et l’affinement des livrables convenus. De nouveaux volets de travail, des périmètres techniques supplémentaires et des ateliers additionnels sont traités comme des services complémentaires.


