Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur Elastic SIEM : règles de détection, pipelines de logs, tableaux de bord
Vous avez besoin d’un SIEM fonctionnel en production, pas seulement en laboratoire ?
Je gère Elastic Security tous les jours dans un SOC 24/7. Je déployerai le vôtre de la même manière : sécurisé, dimensionné pour votre volume de logs et documenté.
Ce que vous obtenez :
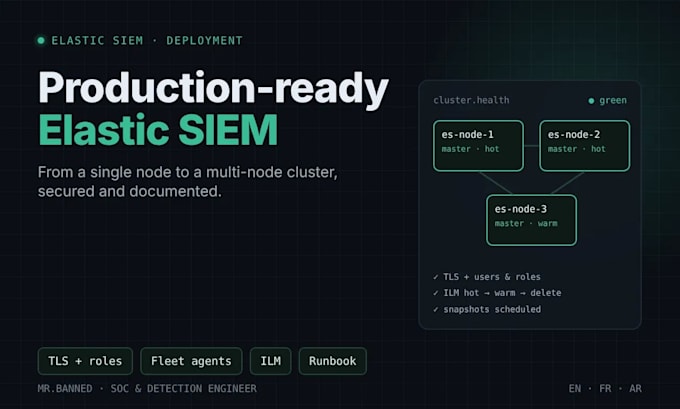
Premium ajoute un cluster multi-nœuds : rôles dédiés, niveaux hot et warm, snapshots.
Pourquoi moi :
Avant de commander, envoyez-moi le nombre d’hôtes, vos sources de logs et le lieu d’exécution du SIEM. Je confirmerai le bon package et le dimensionnement.

Serveur:
Serveur privé virtuel
•
Serveur de base de données
Système opérateur:
Windows
•
Linux
Traduction automatique
Avez-vous besoin d’accéder à mes serveurs ?
Oui : accès SSH ou console aux machines que vous fournissez, limité à ce projet et supprimé à la livraison. Si vous préférez, je vous donne les commandes et les configurations et vous guide pendant que vous les exécutez.
Pouvez-vous déployer sur AWS, Azure, GCP ou sur site ?
Oui. Toute VM Linux, hôte Docker ou serveur sur site. Je peux aussi configurer un déploiement Elastic Cloud que vous possédez déjà.
Quelle licence Elastic me faut-il ?
La licence Basic gratuite couvre ce gig, y compris les règles de détection Elastic Security. Certaines fonctionnalités, comme les jobs d'apprentissage automatique et certains connecteurs d’alertes, nécessitent un abonnement payant. Je vous l’indique avant de commencer si vos besoins en nécessitent une.
Quelle taille doivent avoir mes serveurs ?
Cela dépend de votre volume quotidien de logs et de la rétention. Envoyez-moi votre nombre d’hôtes et de sources et je vous donnerai un dimensionnement avant votre commande.
Que se passe-t-il après la livraison ?
Vous obtenez un runbook et un appel de remise. Si quelque chose de ma configuration casse dans les 7 jours, je le répare sans frais. Un support continu est disponible via une offre personnalisée.
