Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
Ingénieur Elastic SIEM : règles de détection, pipelines de logs, tableaux de bord
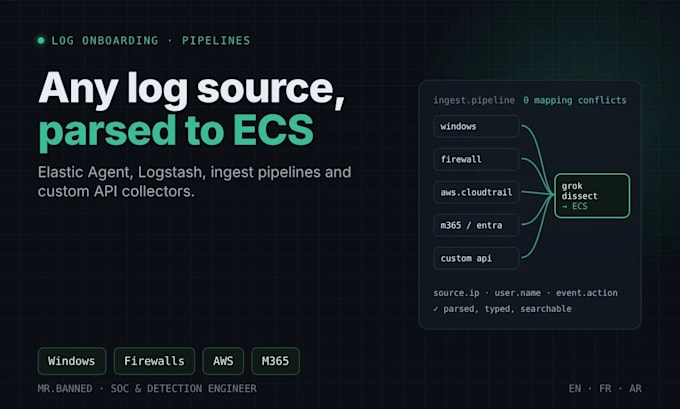
Des logs arrivant dans Elastic sous forme d’un seul champ de message illisible ? Ou une source sans intégration du tout ?
J’intègre des sources de logs dans Elastic pour un SOC 24/7 : Windows, Linux, pare-feux, AWS, Microsoft 365, Cloudflare et serveurs web. Je les analyse correctement afin que vos tableaux de bord et vos règles de détection fonctionnent réellement.
Ce que je fais :
Sources que j’ai intégrées : journaux d’événements Windows, Linux, pare-feux, AWS CloudTrail, GuardDuty et VPC Flow Logs, Microsoft 365 et Entra ID, Cloudflare, nginx, outils EDR.
Envoyez-moi un message avec la source, une ligne de log exemple (données sensibles retirées) et votre version d’Elastic.
Destination Platform:
Autres
Outils et plateformes:
Autres
Traduction automatique
De quel accès avez-vous besoin ?
Pour un audit, un utilisateur Kibana avec accès en lecture aux règles et alertes suffit. Pour déployer des règles, un rôle capable de gérer les règles de détection. Je n’ai jamais besoin d’un accès superutilisateur.
Quel type de règles écrivez-vous ?
Requêtes KQL, séquences EQL pour corrélation en plusieurs étapes, seuils, nouveaux termes, règles ES|QL et correspondance d’indicateurs. Les règles d’apprentissage automatique nécessitent un abonnement Elastic payant.
Pouvez-vous écrire des règles pour une menace spécifique ?
Oui. Envoyez-moi la technique, le rapport sur la menace ou le scénario d’attaque et les logs que vous collectez. Je vous indique d’abord si vos données peuvent le détecter.
Comment mesurez-vous la réduction des faux positifs.
Je compare le nombre d’alertes par règle sur la même période avant et après l’ajustement, et j’indique chaque changement effectué, afin que vous puissiez vérifier le résultat vous-même.
Travaillez-vous aussi avec Wazuh ?
Oui : règles et décodeurs Wazuh personnalisés. Envoyez-moi votre cas d’utilisation et je vous proposerai une offre personnalisée.
