Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Architecte Cloud, DevOps, Intune, SOC et Conformités
Niveau 1
Répond à certains critères de performance et présente un fort potentiel sur la place de marché.
Expédier plus rapidement ne doit pas signifier expédier un code vulnérable.
Je vais concevoir ou améliorer un pipeline CI/CD sécurisé avec Azure DevOps, intégrant des contrôles DevSecOps automatisés. Je travaille avec Azure Repos, Azure Pipelines, GitHub Actions, Terraform, Bicep, containers, Azure Container Registry, AKS et les plateformes d’applications Azure.
Je peux mettre en place :
Validation des pull-requests et politiques de branche
Scan SAST et CodeQL
Scan de vulnérabilités des dépendances
Scan de secrets et protection contre les push
Vérifications de sécurité pour Terraform, Bicep et Kubernetes
Scan d’images de containers
Génération de SBOM et traçabilité des artefacts
Seuils de sécurité et gates de déploiement
Identité de workload, Key Vault et accès avec le moindre privilège
Documentation du pipeline et transfert de compétences
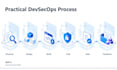
J’examine votre dépôt, votre stack applicative, votre cible de déploiement, les risques et la licence. Je crée ensuite des étapes de pipeline faciles à maintenir et des règles claires pour bloquer, accepter ou suivre les findings.
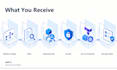
Vous recevez un YAML testé, des conseils de configuration, des preuves de sécurité et une documentation d’un Azure Cloud Architect.
Veuillez me contacter avant de commander si vous avez besoin d’un déploiement en production, d’agents auto-hébergés, de plusieurs dépôts, d’AKS ou d’outils de sécurité payants.

Outils:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Azure Resource Manager
Frameworks:
Npm
•
Terraform
•
Ansible
•
Marionnette
•
Autres
Langage de programmation:
JavaScript
•
Python
•
PowerShell
Expertise:
Installation
•
Migration
•
Débogage
Traduction automatique
Pouvez-vous sécuriser un pipeline existant ?
Oui. Je peux examiner et améliorer un pipeline Azure ou un workflow GitHub Actions existant. J’identifierai les permissions risquées, les scans manquants, les secrets exposés, les faiblesses dans les gates, les problèmes d’artifacts et les préoccupations de maintenabilité.
Les licences des outils de sécurité sont-elles incluses dans le package ?
Non. GitHub Advanced Security, les scanners commerciaux, les ressources Azure, les agents hébergés, l’infrastructure auto-hébergée et autres services payants restent à la charge du client.
Pouvez-vous garantir que l’application ne présente aucune vulnérabilité ?
Pouvez-vous garantir que l’application ne présente aucune vulnérabilité ?
Pouvez-vous ajouter des mesures de sécurité pour les containers et AKS ?
Oui. Je peux ajouter la construction de containers, la vérification des images, la génération de SBOM, l’intégration avec le registre, les gates de déploiement et les contrôles spécifiques à AKS lorsque cela est inclus dans le package ou l’offre personnalisée.
Allez-vous corriger les vulnérabilités détectées par les scans ?
Le package inclut la configuration du pipeline et une résolution raisonnable des problèmes. La remédiation du code de l’application, les mises à jour de dépendances avec des changements incompatibles, les tests de pénétration et la remédiation extensive de IaC nécessitent un scope séparé.
Pouvez-vous supprimer les identifiants Azure à long terme ?
Dans la mesure du support, je peux configurer la fédération d’identité workload ou OIDC et le principe du moindre privilège avec Azure RBAC. La méthode finale dépend de votre plateforme CI/CD, de la cible de déploiement et des politiques organisationnelles.


