Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Étudiant diplômé en informatique
Votre site web est-il sécurisé contre les attaques courantes ?
Je propose des tests de sécurité des applications web autorisés pour aider à identifier les vulnérabilités avant que des attaquants ne puissent en profiter.
Mon évaluation se concentre sur les risques courants de l’OWASP et les faiblesses de sécurité pratiques, notamment :
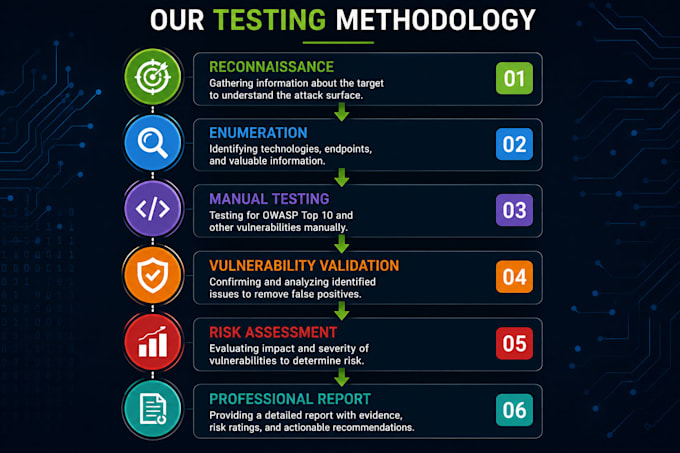
Vous recevrez des résultats clairs avec leur gravité, des preuves si applicable, l’impact potentiel et des recommandations pratiques pour y remédier.
Ce qui distingue mon service :
IMPORTANT : Je ne teste que des sites web, applications, API ou systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite. Veuillez me contacter avant de commander si votre périmètre est inhabituel ou nécessite un test authentifié.
Identifions les faiblesses de sécurité avant que de véritables attaquants ne le fassent.
Test d'applications:
Application Web
Technologie de développement:
C / C++
•
Java
•
NoSQL
•
Python
•
SQL
Appareil:
PC
Traduction automatique
Réalisez-vous des hacking non autorisés ?
Non. Je ne réalise des tests de sécurité que sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite. La portée du test doit être convenue avant l’évaluation.
Que dois-je fournir ?
Vous devez fournir l’URL/application cible, la portée du test, les comptes de test autorisés si nécessaire, et toute zone spécifique que vous souhaitez faire évaluer.
Utilisez-vous Burp Suite ?
Oui. Burp Suite peut être utilisé dans le cadre du processus de test manuel de sécurité des applications web, en complément d’autres outils de test de sécurité appropriés.
Vais-je recevoir un rapport ?
Oui. Selon le package choisi, vous recevrez un rapport d’évaluation de sécurité contenant les résultats, la gravité, les preuves si applicable, l’impact et les recommandations de remédiation.
Pouvez-vous tester une application protégée par login ?
Oui, si le test authentifié est inclus dans le package choisi et que vous fournissez des identifiants de test autorisés.
Pouvez-vous tester des API ?
Les tests API peuvent être fournis si le périmètre du package le supporte. Veuillez me contacter avant de commander si votre projet consiste principalement en des API.
Pouvez-vous refaire un test après correction des vulnérabilités ?
Oui. La retest peut être incluse en tant que service supplémentaire ou offre personnalisée selon le périmètre.