Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur DevSecOps, renforcement de serveur, pfSense et CI/CD sécurisé
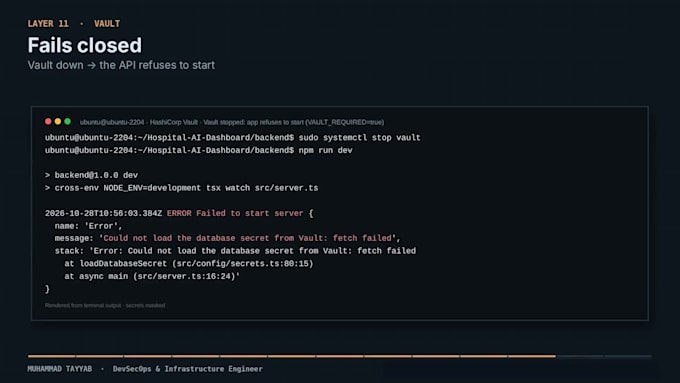
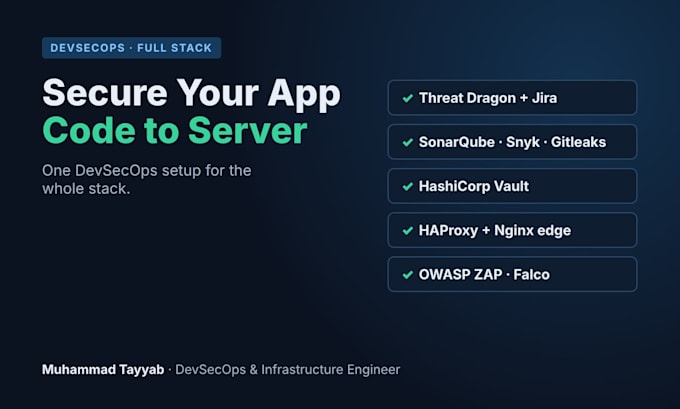
Les scanners, les bots et les secrets fuites sont les moyens les plus courants par lesquels les applications web sont piratées. Je sécurise votre application de bout en bout, du code dans Git au serveur sur lequel elle tourne.
Ce que je couvre :
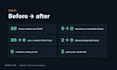
Preuve de mon portfolio : 69 menaces modélisées, Snyk de 9 à 0, CVEs Trivy de 85 à 0, Gitleaks de 2 à 0, 13 menaces STRIDE corrigées sur Kubernetes et une pipeline DevSecOps en 10 étapes.
Je suis ingénieur DevSecOps et Infrastructure, je gère des serveurs de production pour une entreprise EdTech.
Veuillez me contacter d’abord avec votre stack afin que je puisse vous proposer le bon package.
Outils:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Hashicorp Vault
Frameworks:
Npm
•
Ansible
Langage de programmation:
Bash
•
JavaScript
•
PHP
•
Python
Expertise:
Installation
•
Débogage
•
Configuration
Traduction automatique
Dois-je modifier mon code d'application ?
En général non. Je déplace uniquement les paramètres codés en dur, comme l’hôte de la base de données et les mots de passe, vers des variables d’environnement afin que la même image fonctionne sur n’importe quel serveur. Toute petite modification est expliquée et partagée avec vous.
Que fait l’analyse Trivy ?
Trivy vérifie vos images Docker à la recherche de vulnérabilités connues (CVEs) au niveau du système d’exploitation et des bibliothèques. Je les corrige en changeant l’image de base, en mettant à jour les paquets et en supprimant les outils inutilisés, et je vous fournis un rapport avant/après.
Pouvez-vous déployer les conteneurs sur mon serveur aussi ?
Oui, dans le package Premium. Je déploie sur votre VPS ou serveur cloud (AWS, DigitalOcean, Hetzner, etc.), mets Nginx en front avec SSL gratuit et veiller à ce que la pile se relance automatiquement après un redémarrage.
Ai-je besoin de tous ces outils ?
Non. Commencez par l’audit de sécurité pour voir vos risques réels. Je ne vous proposerai ensuite que les outils dont vous avez besoin. Tous les outils que j’utilise sont gratuits ou open-source, vous ne payez donc pas de licences supplémentaires.
Quelles plateformes CI/CD supportez-vous ?
GitHub Actions, GitLab CI et Jenkins. Des vérifications de sécurité s’exécutent à chaque push, et une build échoue s’il est détecté une fuite de secret ou une vulnérabilité critique.