Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Test de pénétration et sécurité web
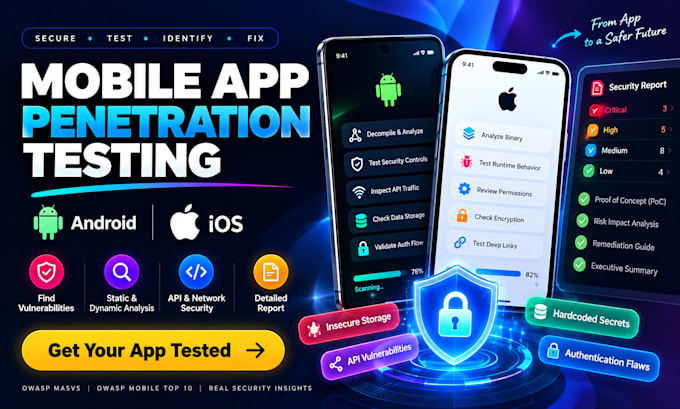
Votre application Android ou iOS est-elle sécurisée avant le lancement, une grande mise à jour ou une soumission en magasin ?
Je propose des tests de pénétration d'applications mobiles autorisés et une évaluation de sécurité axée sur de vraies vulnérabilités, pas seulement sur les résultats d'un scanner automatisé.
Selon le package, je réalise une analyse statique et dynamique des fichiers APK/IPA, des tests d'authentification et d'autorisation, des vérifications de stockage de données non sécurisé, des tests de sécurité API et réseau, une revue WebView et deep-link, des vérifications SSL/TLS et de la pinning de certificat, une revue de cryptographie et de protection binaire, ainsi que des tests de logique métier.
Les tests peuvent être alignés avec OWASP MASVS/MASTG et le OWASP Mobile Top 10.
Vous recevrez un rapport de sécurité structuré avec la gravité des vulnérabilités, les composants affectés, des preuves/PoC, l’impact et des recommandations claires pour la correction.
Android, iOS, Flutter, React Native et autres stacks mobiles peuvent être évalués selon l’accès et la portée.
Seules les applications autorisées sont testées. Contactez-moi avant de commander pour des applications complexes, la revue du code source ou des tests backend/API plus approfondis.
Fournisseur de services cloud:
microsoft azure
Expertise:
Débogage
•
Performance
Ressource du cloud computing:
Route53
•
Groupes de sécurité
Traduction automatique
De quoi avez-vous besoin pour commencer le test de sécurité de l'application mobile ?
Veuillez fournir le APK ou IPA, ou un lien de téléchargement ou en magasin autorisé, des identifiants de test si applicable, et une brève description de l’application. Pour le test API, fournissez la documentation API pertinente, les points de terminaison ou les détails de l’environnement de test. Vous devez également confirmer que vous possédez l’application ou que vous en avez l’autorisation.
Testez-vous à la fois les applications Android et iOS ?
Oui. Les tests de pénétration d’applications mobiles Android et iOS sont supportés. Les packages Basic et Standard couvrent une plateforme, tandis que le package Premium couvre les deux plateformes dans le cadre de la portée convenue.
Dois-je fournir le code source ?
Non. Un APK ou IPA compilé suffit pour un test de sécurité en boîte noire. Le code source est optionnel et peut offrir une couverture plus approfondie pour l’analyse de sécurité au niveau du code et en boîte grise. Les vendeurs Fiverr actuels en sécurité mobile distinguent explicitement le test d’application compilée de l’accès optionnel au code source.
Réalisez-vous à la fois une analyse statique et dynamique ?
Oui. L’analyse statique examine le package de l’application et sa configuration, tandis que le test dynamique analyse le comportement de l’application lors de l’exécution. La profondeur exacte dépend du package choisi.
Testerez-vous les API utilisées par mon application mobile ?
Les vérifications de sécurité des API mobiles pertinentes peuvent être incluses dans les packages Standard et Premium. Un test de pénétration API complet, de grands inventaires d’API ou des tests backend étendus peuvent nécessiter une offre personnalisée.
Vais-je recevoir un rapport de sécurité ?
Oui. Vous recevrez un rapport professionnel contenant des résultats confirmés, la gravité, les composants affectés, des preuves techniques, l’impact et des recommandations pratiques pour la correction. Les rapports détaillés avec preuves, gravité et remédiation sont une caractéristique récurrente des tests de pénétration mobile Fiverr actuels.
Pouvez-vous tester des applications Flutter ou React Native ?
Oui. Les applications mobiles construites avec Flutter, React Native et d’autres frameworks courants peuvent être évaluées, à condition que l’accès à la build ou à l’environnement d’exécution soit disponible.
Pouvez-vous retester l’application après correction des vulnérabilités ?
Oui. Un retest de remédiation peut être inclus dans le package Premium ou ajouté séparément pour vérifier si les problèmes précédemment identifiés ont été résolus.
Utilisez-vous des scanners de sécurité automatisés ?
Des outils automatisés peuvent être utilisés pour la couverture, mais les résultats importants sont examinés et validés manuellement lorsque cela est applicable. L’objectif est de réduire les faux positifs et de fournir des résultats exploitables plutôt que de simplement transmettre la sortie du scanner.
Pouvez-vous garantir que mon application est totalement sécurisée ?
Aucune évaluation de sécurité ne peut garantir qu’une application n’a aucune vulnérabilité. Les tests évaluent la portée, l’environnement et la délai convenus, et visent à identifier des faiblesses de sécurité significatives qui doivent être corrigées. Ce libellé est également cohérent avec la crédibilité accrue des tests de sécurité Fiverr actuels.
