Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur DevOps
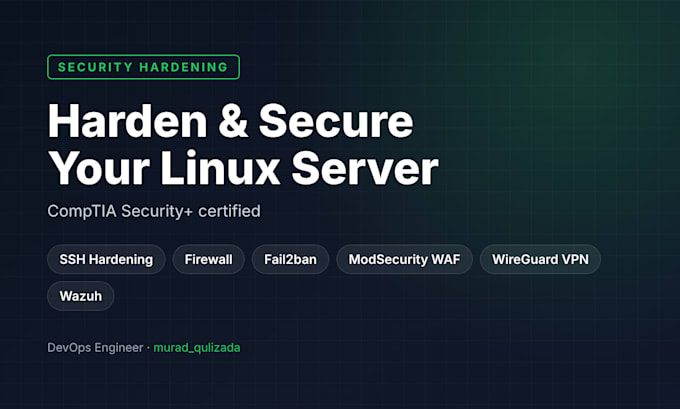
Votre serveur Linux est-il exposé aux attaques par force brute, ports ouverts ou logiciels obsolètes ? Je vais durcir et sécuriser votre serveur en suivant les meilleures pratiques du secteur, afin que les attaquants aient beaucoup plus de mal à y accéder.
CE QUE JE FAIS :
CE QUE VOUS RECEVREZ :
Un serveur durci ainsi qu’un rapport clair de chaque modification apportée et des recommandations pour la suite.
POURQUOI TRAVAILLER AVEC MOI :
Veuillez m’envoyer un message avec votre OS et les détails de votre serveur avant de commander.
Système opérateur:
Linux
Traduction automatique
Le durcissement va-t-il casser mon site web ou refuser l’accès ?
Non. Je vérifie d’abord les services en cours, je conserve une sauvegarde de chaque fichier de configuration modifié et je teste l’accès SSH avant de clôturer une session. Vos applications continuent de fonctionner comme avant.
Quels systèmes d'exploitation prenez-vous en charge ?
Les serveurs Ubuntu et Debian sont ma priorité. D’autres distributions Linux (CentOS, Rocky, AlmaLinux) sont possibles - merci de m’envoyer un message avant de commander.
