Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
Votre application vibe coded est-elle prête à être lancée en toute sécurité ? J'audite les applications construites avec l'IA pour détecter les vulnérabilités et les corrige, afin que vous n'appreniez pas une fuite de données par un client.
Je suis ingénieur IA full-stack et CIO, spécialisé dans la construction et la sécurisation d'applications de production avec Postgres, Next.js et Python, y compris les fonctionnalités LLM et agent. Je lis le code et teste la logique, pas seulement la scanner.
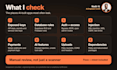
VÉRIFICATIONS DE SÉCURITÉ
CONSTRUIT AVEC
Lovable, Bolt, Base44, Replit, v0, Cursor, Claude Code, Windsurf, Next.js, React, Supabase, Firebase
VOUS RECEVEZ
Un rapport classé par gravité, des corrections avec retest, un résumé avant/après et une nouvelle vérification de 7 jours. Idéal pour les vérifications pré-lancement, la due diligence des investisseurs et les MVP SaaS.
Ne collez jamais de clés API dans le chat. Ce n'est pas un test de pénétration ni une certification de conformité.
Software Engineer with Web and AI Expertise
Langues
Traduction automatique
Traduction automatique
S’agit-il d’un test de pénétration ?
Non. Il s'agit d'une revue pratique du code et de la configuration des erreurs courantes dans les applications construites avec l'IA : clés, auth, règles d'accès à la base, gestion des entrées et paiements. Ce n'est pas un test de pénétration ni une certification de conformité.
Vous faites uniquement un rapport ou vous corrigez aussi ?
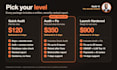
Quick Audit fournit un rapport classé par gravité et des recommandations. Audit + Fix et Launch Hardened incluent les corrections plus un retest. Vous recevez un résumé avant/après de chaque changement.
En quoi cela diffère-t-il d'utiliser un scanner ?
Les scanners détectent des motifs connus. Je lis le code et teste la logique, ce qui est souvent là où les applications IA échouent : qui peut lire quelle ligne, ce qu'un utilisateur déconnecté peut appeler, ce qu'un webhook peut faire confiance.
Accéderez-vous à mes données de production ou à mes dossiers clients ?
Non. Je révise le code et la configuration, et teste sur un environnement de staging ou une copie de test. Je n'ai jamais besoin de données clients réelles.
Revoyez-vous les fonctionnalités IA comme les chatbots et agents ?
Oui. La version Premium inclut l'injection de prompt, les appels d'outils non sécurisés et la portée des permissions, en lien avec l'OWASP LLM Top 10. Disponible en option sur la version Standard.
Avez-vous besoin de mes mots de passe ou clés API ?
Non. Ajoutez-moi en tant que collaborateur ou partagez une clé limitée et révoquable via un canal sécurisé. Toute clé exposée doit être changée, et je vous indiquerai lesquelles.
Signez-vous des NDA ?
Oui. Je suis prêt à signer un accord avant que vous ne partagiez le dépôt.


