Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Hacker éthique professionnel et analyste en cybersécurité
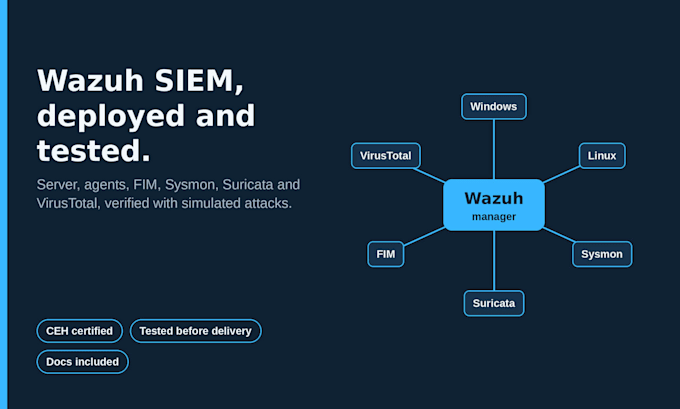
Vous avez besoin d’un SIEM opérationnel sans complication ? Je déploie et configure Wazuh pour vos serveurs et endpoints afin que vous ayez une visibilité réelle et des alertes.
Ce que je mets en place :
- Gestionnaire, indexeur et tableau de bord Wazuh
- Déploiement d’agents sur Windows et Linux
- Surveillance de l’intégrité des fichiers (FIM)
- Intégration de Sysmon pour la télémétrie des endpoints Windows
- Intégration de Suricata pour la détection d’intrusions réseau
- Intégration de VirusTotal pour la vérification automatique de la réputation des hash
- Règles d’alerte personnalisées mappées à MITRE ATT&CK
- Alertes par email et documentation de configuration succincte
Chaque configuration est testée avec des événements simulés avant livraison.
Veuillez me contacter avant de commander avec les détails de votre environnement pour que je puisse confirmer le bon package.


Traduction automatique
L'installez-vous sur mon serveur ?
Réponse : Oui, sur votre serveur ou VM via un accès temporaire. Si vous n'en avez pas, envoyez-moi un message et nous trouverons une solution alternative.
Combien de points de terminaison sont pris en charge ?
2, 5 ou 10 selon le forfait. Pour des déploiements plus importants, une offre personnalisée sera proposée.
Vais-je recevoir de la documentation ?
La documentation est incluse dans Premium. Les autres forfaits comprennent des notes de transfert succinctes.
Pouvez-vous réparer ou améliorer ma configuration Wazuh existante ?
Oui. Contactez-moi d'abord et je vous proposerai une offre personnalisée.